
Exklusiv
Sensible Daten eines der Vizechefs des Bundesnachrichtendienstes kursieren seit Jahren im Internet. Kein Einzelfall, wie Recherchen von WDR und SZ zeigen. Mehrere europäische Geheimdienstchefs sind demnach von Datenpannen betroffen.
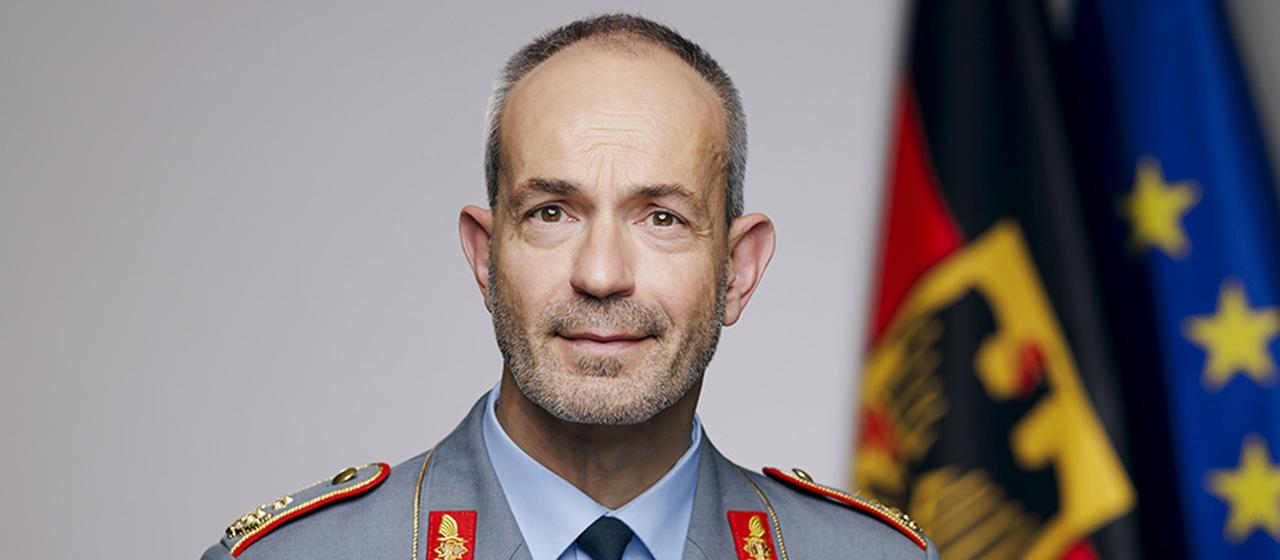
Das Profilbild bei WhatsApp zeigt einen Eisbären. Passend, denn die dazugehörige Handynummer gehört einem Mann, dessen Spitzname „Eisbär“ ist: Dag Baehr, Generalmajor der Bundeswehr, seit 2023 militärischer Vize-Präsident des Bundesnachrichtendienstes (BND) und damit einer der ranghöchsten Geheimnisträger der Bundesrepublik.
Baehr ist zuständig für die strategische Militäraufklärung im Ausland. Seine Leute sollen Informationen über russische Atomwaffen beschaffen, das nordkoreanische Raketenprogramm oder chinesische Weltraumwaffen. Fast alles, womit Baehr zu tun hat, unterliegt strikter Geheimhaltung.
Private Nummer und Adresse im Netz
Dennoch ist die private Handynummer des BND-Vize-Präsidenten seit Jahren im Internet zu finden. Das ergeben Recherchen von WDR und SZ. Ebenso öffentlich einsehbar: private E-Mailadressen und seine private Wohnanschrift in Bayern.
Die Informationen stammen aus einem Datenleak eines US-amerikanischen Online-Auktionshauses, einem Marktplatz für Kunst, Antiquitäten und Sammlerstücke. Die Plattform wurde im Jahr 2020 von Hackern angegriffen. Kurz darauf landeten rund 3,4 Millionen Kunden-Informationen im Internet, darunter die von Baehr. Sie sind bis heute einsehbar. Das Auktionshaus hatte seine Nutzer damals per E-Mail über den Sicherheitsvorfall und die abhanden gekommenen Daten informiert.
Dass Kundendaten auf kommerziellen Plattformen gehackt und ins Netz gestellt werden, kann grundsätzlich jedem passieren, der seine Daten auf solchen Plattformen hinterlässt. Problematisch allerdings wird es, wenn hochrangige Geheimnisträger dies entweder nicht mitbekommen – oder, wie offenbar im Fall Baehr, daraus keine Konsequenzen ziehen.
Laut den Informationen von WDR und SZ nutzte Baehr die geleakte Handynummer bis mindestens kurz vor dieser Veröffentlichung. Die Reporter erreichten ihn am 9. September unter der Nummer. Im Gespräch gab Baehr an, schon länger zu wissen, dass seine Daten von einem Leak betroffen sind.
Er nutze die Handynummer allerdings nur privat und in eingeschränktem Umfang – für Personen, so Baehr, die sich nicht mehr so leicht eine neue Nummer merken könnten. Außerdem werde das Handy regelmäßig auf Schadsoftware gescannt.
Auf Nachfrage teilte der BND mit, man nehme „zu Angelegenheiten, die etwaige nachrichtendienstliche Erkenntnisse oder Tätigkeiten betreffen, grundsätzlich nicht öffentlich Stellung“. Das schließe „auch Personalangelegenheiten ein, auch und insbesondere solche, die Leitungsmitglieder betreffen“.
Ein Sprecher des Bundeskanzleramtes, das die Fachaufsicht über den BND ausübt, teilte auf Anfrage mit: „Grundsätzlich werden Hinweise auf Datenleaks, von denen Mitarbeitende von Sicherheitsbehörden betroffen sind, sehr ernst genommen.“ Dies betreffe „sowohl die Bewertung sicherheitlicher Risiken, als auch die Beratung der Betroffenen“. Darüber hinaus äußere man sich zu Personalangelegenheiten grundsätzlich nicht.
Kurz vor dieser Veröffentlichung, sechs Tage nach der Anfrage von SZ und WDR, dann doch noch eine überraschende Wende: BND-Vize Baehr meldet sich und teilt mit, die alte Handynummer habe er aus „familiären Gründen“ beibehalten. „Das war ein Fehler. Ich habe diesen inzwischen korrigiert.“
Geheimdienstexperte warnt
Auch wenn ein Handy regelmäßig auf Schadsoftware untersucht werden sollte, kann eine öffentlich bekannte Nummer es möglichen Angreifern laut Sicherheitsexperten erleichtern, das Gerät zu lokalisieren, anzugreifen und Inhalte auszuspähen.
„Mit solchen Daten kann ein Angreifer eine ganze Menge machen. Vor allem wenn sie immer wieder genutzt und nicht geändert werden, obwohl sie geleakt wurden“, sagt der Geheimdienstexperte Christopher Nehring. „E-Mail-Adressen und Handynummern sind unser Schlüssel zur digitalen Welt, damit sind etwa oft Apps und Dienstleistungen verbunden.“
Solche Informationen könnten in einem ersten Schritt dafür genutzt werden, um ein Profil über eine Zielperson zu erstellen, über Vorlieben, Aufenthaltsorte, Hobbys, oder sogar kompromittierendes Material, je nachdem, wofür etwa E-Mail-Adressen genutzt würden.
„Als Angreifer habe ich damit Zugänge und mögliche Schwachstellen. Mit diesen Daten kann man versuchen, etwa über Phishing oder Social-Engineering-Methoden, jemanden dazu zu bringen, auf einen Link zu klicken, um Schadsoftware zu installieren“, so Nehring. „Man kann die Kontaktdaten auch nutzen, um damit Personen aus dem privaten oder beruflichen Umfeld der Zielperson anzugehen.“
Sorge vor russischen Geheimdiensten
Nach Informationen von WDR und SZ wurde zuletzt in der NATO intern sogar explizit vor derartigen Methoden russischer Geheimdienste gewarnt, die vermehrt Messengerkonten, insbesondere WhatsApp und Signal, nutzen würden, um Zielpersonen auszuspähen oder sich als solche auszugeben.
Besonders beunruhigend: Das Rechercheteam sprach mit mehreren Beamten und Militärs aus dem deutschen Sicherheitsbereich, die in ihren Telefonen allein die im Netz geleakte Nummer als mobile Erreichbarkeit von Baehr gespeichert hatten. Sie gaben an, Baehr nur aus ihrem beruflichen Umfeld zu kennen und privat keinen Umgang zu pflegen.Ob die Nummer des BND-Vize dann am Ende tatsächlich nur für private Angelegenheiten genutzt wurde, bleibt eine offene Frage.
Als seine privaten Informationen vor sechs Jahren im Netz auftauchten, war Baehr noch nicht beim BND. Allerdings arbeitete er schon damals in einem äußerst sicherheitssensiblen Bereich: Baehr leitete das Kommando Strategische Aufklärung der Bundeswehr. Davor, von 2013 bis 2017, führte Baehr das Kommando Spezialkräfte (KSK), jene Bundeswehr-Eliteeinheit, die streng geheime Einsätze in Kriegs- und Krisengebieten ausführt.
Der Fall weckt Erinnerungen an Signal-Gate
Der Vorgang im Fall Baehr weckt Erinnerungen an Ausläufer der sogenannten Signal-Gate-Affäre in den USA im vergangenen Frühjahr. Wie der SPIEGEL berichtet hatte, kursierte eine von Pete Hegseth für vertrauliche Kommunikation genutzte Mobilnummer seit Jahren offen in Leaks im Internet.
Es war eine eklatante Sicherheitspanne, die es für feindliche Mächte wohl einfach gemacht hätte, das Handy des Pentagon-Chefs anzugreifen. Die Recherche förderte außerdem Handynummern, E-Mail-Adressen und Passwörter des damaligen Nationalen Sicherheitsberaters Mike Waltz sowie der US-Geheimdienstkoordinatorin Tulsi Gabbard zutage.
Baehr wäre ebenfalls ein hochwertiges Ziel gegnerischer Spionage: Seine militärische Karriere ist geprägt von Verwendungen, in denen er nahezu ständig mit geheimen Informationen zu tun hatte. Nach seiner Zeit als KSK-Kommandeur übernahm Baehr im Jahr 2018 als stellvertretender Kommandeur das Kommando Strategische Aufklärung und die Einheiten der Elektronischen Kampfführung (EloKa) der Bundeswehr. Fünf Jahre später wurde er Kommandeur des Kommando „Aufklärung und Wirkung“ in Daun in Rheinland-Pfalz.
Kein Einzelfall
Mit seinem Umgang mit privaten Daten ist BND-Vizepräsident Baehr in europäischen Sicherheitskreisen den Recherchen zufolge nicht allein. Bis vor wenigen Wochen konnte man über eine Fitness-App die Fahrrad- und Laufrunden von Peter Reesink einsehen, dem Leiter des niederländischen Militärgeheimdienstes MIVD – etwa den Heimweg des Geheimdienstchefs von der MIVD-Zentrale bis zu seiner privaten Wohnanschrift, inklusive Spitzengeschwindigkeiten und geschätzter Kalorienverbrauch. In einem Datenleak, bei dem vor einigen Jahren die privaten Informationen von Millionen von Niederlandern im Netz landeten, findet sich die Adresse und die Handynummer von Reesink.
Am Telefon teilte der Niederländer den Reportern von WDR und SZ auf Nachfrage mit, ihm sei nicht bewusst gewesen, dass seine Privatadresse in einer App einsehbar sei. Wenige Tage nach dem Anruf erschien in einer niederländischen Zeitung ein Bericht über Reesinks Fitness-Leak.
Der MIVD teilte darin mit, Reesink bedaure, sein Konto bei der Plattform nicht gelöscht zu haben, er habe vor einiger Zeit zunächst nur die App auf seinem Handy entfernt. Inzwischen ist Reesink auch nicht mehr über WhatsApp zu erreichen.
