
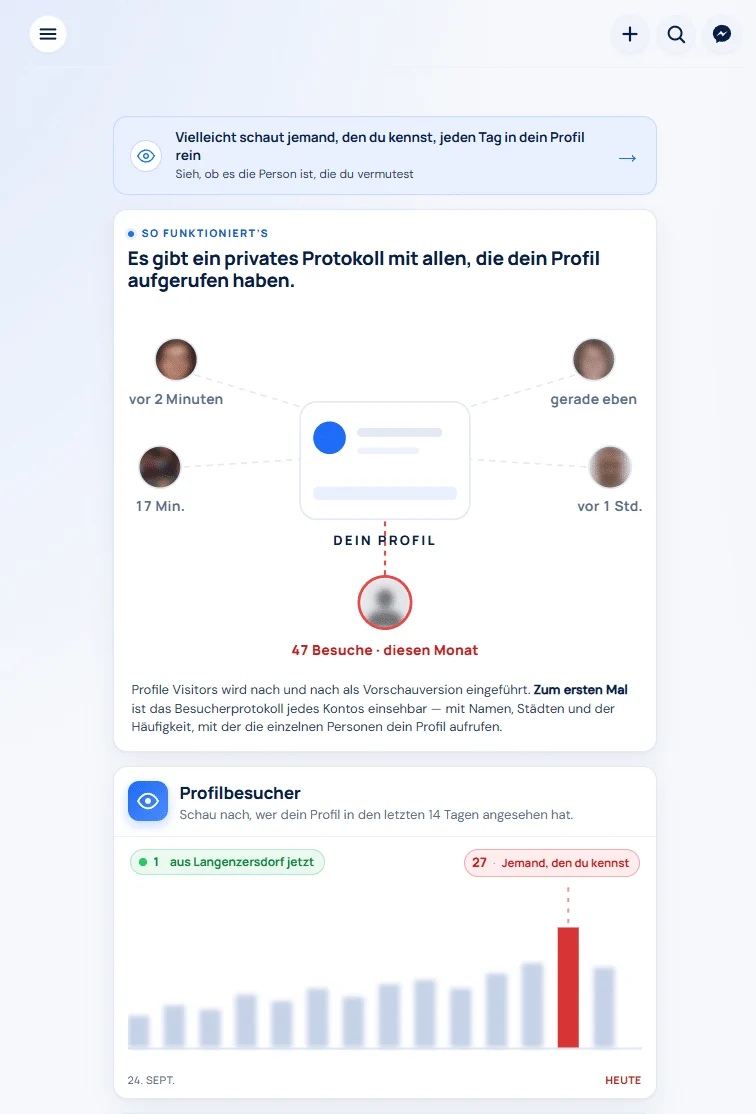
47 Profilbesuche in einem Monat, angeblich bekannte Gesichter und sogar die Uhrzeit des letzten Aufrufs: Eine externe Webseite verspricht eine neue Facebook-Funktion, die all das sichtbar machen soll. Die Gestaltung erinnert an Facebook, doch das Angebot gehört nicht zur Plattform. Und die versprochene Funktion gibt es nicht. Facebook erklärt ausdrücklich, dass weder Nutzerinnen und Nutzer noch Drittanbieter feststellen können, wer ein persönliches Profil aufgerufen hat.
Wie falsche Profilbesucher-Links über Markierungen verbreitet werden
Mehrere Mimikama vorliegende Screenshots zeigen Facebook-Beiträge vom 26. September 2026, die dieselbe angebliche Profilbesucher-Funktion bewerben. Die Beiträge verweisen auf unterschiedliche externe Webadressen, die wir aus Sicherheitsgründen bewusst nicht abdrucken. Zwei weitere beworbene Adressen konnten wir nicht technisch überprüfen. Ob die Angebote denselben Verantwortlichen zuzuordnen sind, bleibt offen.
Besonders auffällig sind die vielen Markierungen: Ein Screenshot nennt neben weiteren Namen 23 zusätzliche Personen, ein anderer 67 weitere Personen. Eine weitere Aufnahme zeigt mehrere fast identische Beiträge untereinander. Solche Markierungen machen den Köder im Bekanntenkreis sichtbar und können Benachrichtigungen auslösen. Wenn der Beitrag scheinbar von jemandem aus der Freundesliste stammt, wirkt der Link womöglich vertrauenswürdiger. Die Screenshots belegen aber weder, dass die gesamte Freundesliste markiert wurde, noch dass die gezeigten Konten gehackt wurden.
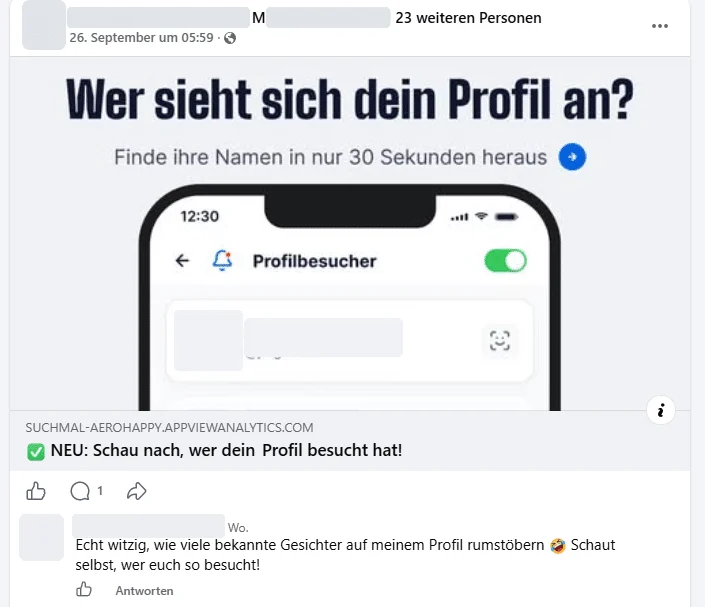
Eine Kontenübernahme wäre eine mögliche Erklärung für ungewollte Beiträge. Allerdings können auch Anwendungen mit entsprechender Berechtigung Inhalte im Namen eines Facebook-Kontos veröffentlichen, wie die Verbraucherzentralen dokumentieren. Aus den Bildern allein lässt sich nicht feststellen, wer den jeweiligen Beitrag veranlasst hat. Die Originalbeiträge konnten wir nicht unabhängig auf Facebook einsehen.
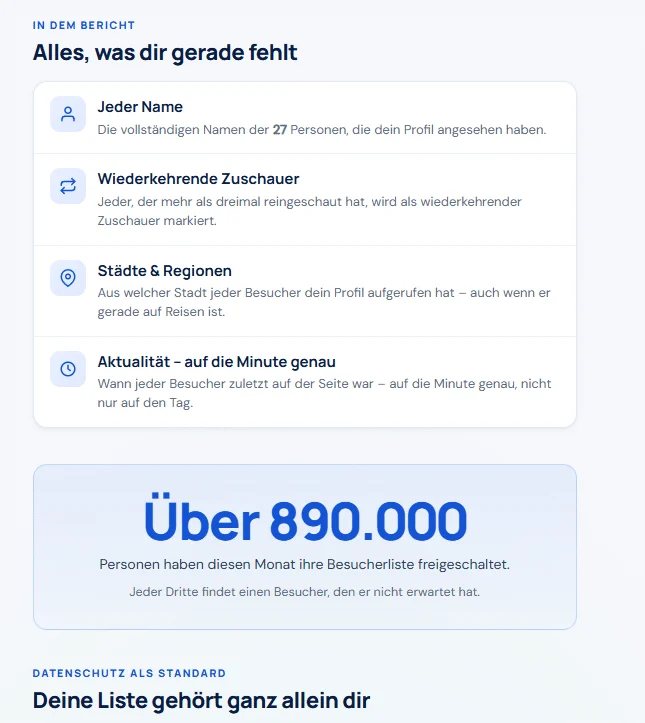
Die Seite arbeitet mit auffallend genauen Angaben. Sie will die Namen von 27 Profilbesuchern kennen, Aufenthaltsorte und wiederkehrende Aufrufe auflisten. Mehr als 890.000 Menschen hätten ihre Besucherlisten in diesem Monat bereits freigeschaltet, heißt es zusätzlich. Für diese Zahlen und für den behaupteten Zugriff auf eine private Facebook-Besucherdatenbank liefert die Webseite keinen überprüfbaren Nachweis. Die scheinbare Genauigkeit soll das Versprechen glaubwürdig erscheinen lassen.
Die eigentliche Gefahr beginnt bei der Verifizierung
Um die versprochene Liste anzusehen, sollen Interessierte ihr Facebook-Profil „verifizieren“. Die Seite versichert dabei, das Passwort bleibe bei Facebook; sie erhalte nur ein Bestätigungstoken. Ein Blick in den von Mimikama untersuchten HTML-Seitenquelltext zeigt jedoch: Der Ablauf enthält vorbereitete Eingabefelder für Benutzernamen, Passwörter und Sicherheitscodes zur Zwei-Faktor-Authentifizierung. Das ist ein erheblicher Phishing-Verdacht. Aus dem vorliegenden Quelltext allein lässt sich allerdings nicht feststellen, ob solche Daten tatsächlich übermittelt wurden oder ob bereits Konten betroffen sind.
Warum das gefährlich wäre, liegt auf der Hand: Gelangen Passwort und ein gültiger Anmeldecode in fremde Hände, kann auch eine aktivierte Zwei-Faktor-Authentifizierung umgangen werden. Die Betreiber könnten so versuchen, ein Facebook-Konto zu übernehmen. Meta warnt ausdrücklich davor, Zugangsdaten auf nicht autorisierten Webseiten preiszugeben.
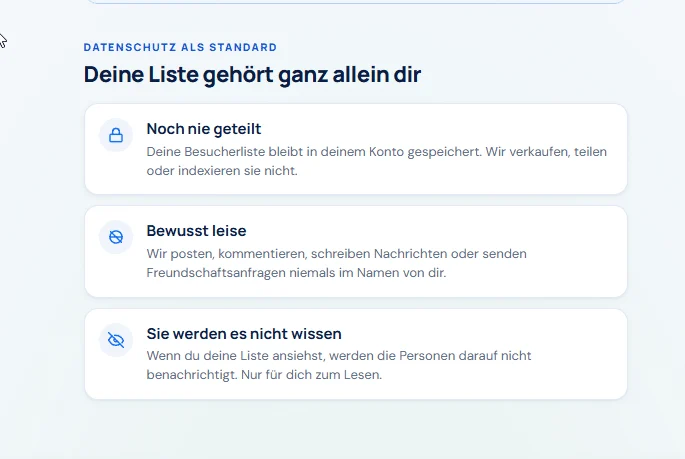
Unter der Überschrift „Deine Liste gehört ganz allein dir“ verspricht die untersuchte Webseite außerdem, Daten niemals weiterzugeben und nichts im Namen der Nutzer zu veröffentlichen. Ob diese Zusagen eingehalten werden, ist nicht überprüft. Ein freundlich gestalteter Datenschutztext ersetzt keinen Nachweis, dass eine Webseite vertrauenswürdig ist.
Was tun, wenn du schon darauf geklickt hast?
Wer lediglich die Seite geöffnet hat, muss daraus noch keine Kontenübernahme ableiten. Wer hingegen ein Facebook-Passwort oder einen Sicherheitscode eingegeben hat, sollte sofort handeln: Facebook ausschließlich über die offizielle App oder durch selbstständiges Aufrufen von facebook.com öffnen, das Passwort ändern, unbekannte Anmeldungen beziehungsweise Geräte abmelden und die Zwei-Faktor-Authentifizierung kontrollieren. Wurde dasselbe Passwort auch anderswo verwendet, muss es dort ebenfalls geändert werden. Bei verlorenem Kontozugang die offizielle Kontowiederherstellung unter facebook.com/hacked nutzen.
Wer in einem solchen Beitrag markiert wurde, sollte den Link nicht öffnen, die eigene Markierung entfernen und den Beitrag bei Facebook melden. Die Person, von deren Profil die Veröffentlichung stammt, lässt sich am besten über einen anderen Kontaktweg darauf aufmerksam machen. Tauchen auf dem eigenen Konto Beiträge auf, die man nicht verfasst hat, sollte man zusätzlich im Facebook-Menü unter „Apps und Websites“ unbekannte Verknüpfungen prüfen und entfernen. Markierungen und Kontoaktivitäten sind Warnsignale, aber kein alleiniger Nachweis für einen Hack.
Das Muster ist bekannt: Mimikama hat bereits im März 2026 eine vergleichbare Facebook-Profilviewer-Falle dokumentiert. Diesmal ist besonders auffällig, wie ausführlich die neue Seite ihr angebliches Besucherprotokoll und ihre Verifizierung inszeniert. Die angebliche Liste bleibt ein Köder – und Zugangsdaten gehören niemals auf eine solche Seite.
Verbraucherzentralen
12. März 2026
Facebook-Hilfebereich (Archivkopie)
Ohne Datumsangabe
Meta – Safety Center
Ohne Datumsangabe

Hinweis: Stand zum Veröffentlichungsdatum.
Verwendete Bilder, Screenshots und Medien dienen ausschließlich der sachlichen Auseinandersetzung im Sinne des Zitatrechts (§ 51 UrhG).
Teile dieses Beitrags können KI-gestützt erstellt und redaktionell geprüft worden sein.
(Mehr zur Arbeitsweise) Welche Quellen wir verwenden und was für uns kein Beleg ist, steht auf unserer Quellenseite.
