
Unbekannte haben am Donnerstag, 1. Oktober 2026, den offiziellen X-Account von Microsoft übernommen – ein Konto mit mehr als 13 Millionen Followern. Darüber wurde offenbar ein Krypto-Token namens „$Clippy“ angeschoben. Microsoft hat bestätigt, dass die Beiträge nicht vom Konzern stammten. Der Token hat mit Microsoft nichts zu tun – wer ihn kauft, kauft keinen Anteil am Unternehmen.
Bemerkenswert ist, wie das Ganze funktioniert hat: Der gekaperte Microsoft-Account selbst hat kein Wort über Kryptowährungen geschrieben. Er hat nur einen harmlos wirkenden Beitrag über Clippy veröffentlicht. Die eigentliche Werbung lief auf einem anderen Account – und nutzte den Microsoft-Beitrag als scheinbaren Beweis.
Der Trick: Ein harmloser Post wird zur Werbung
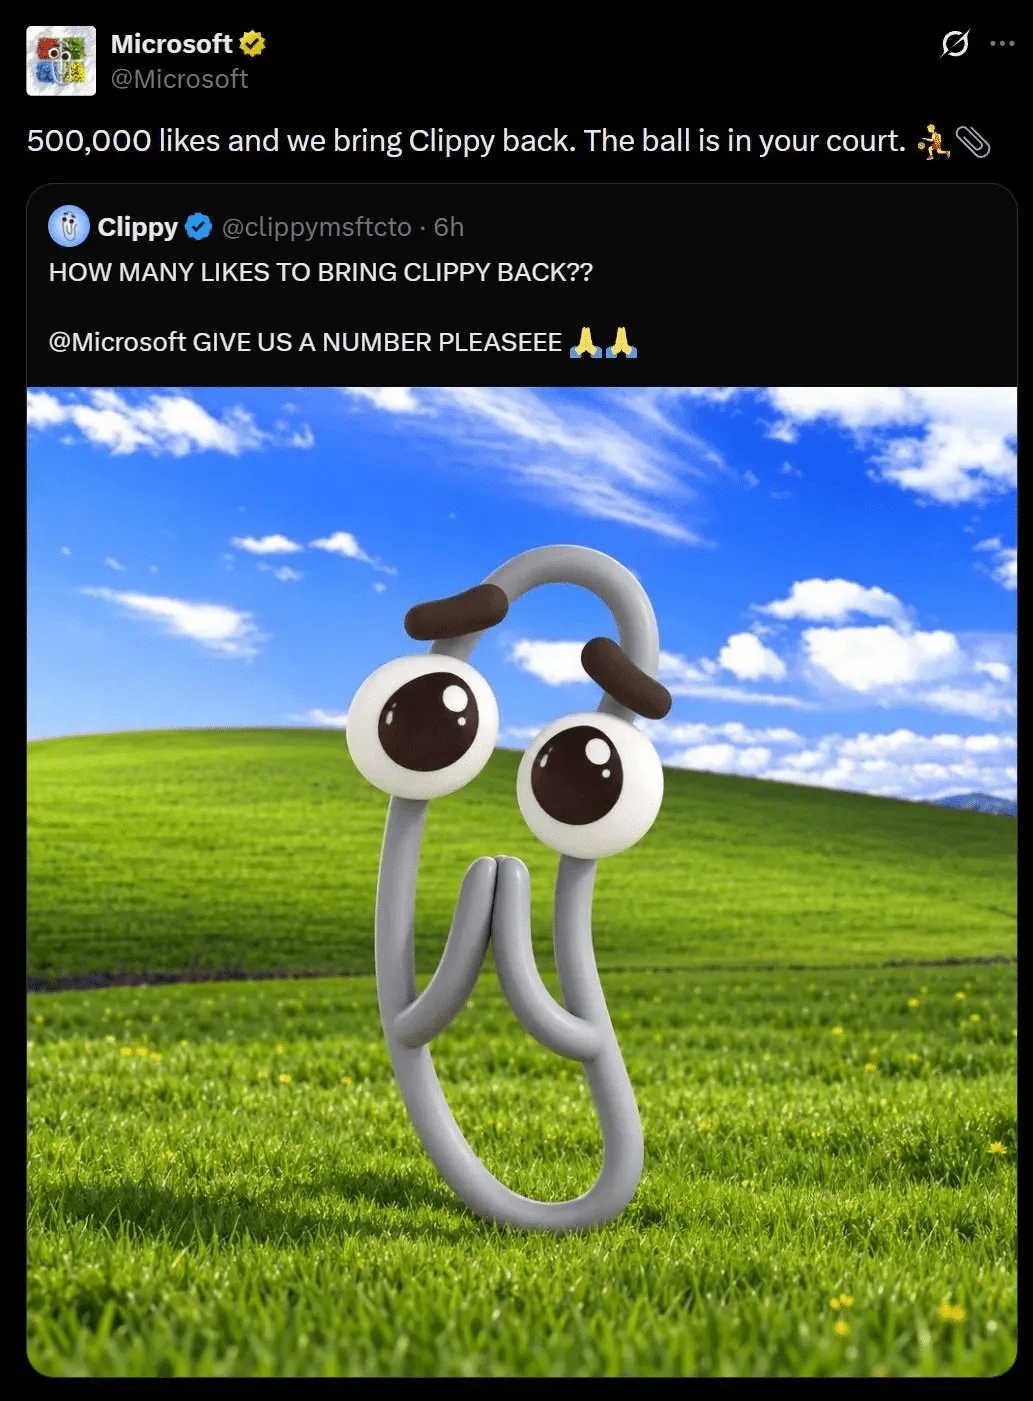
Clippy ist die animierte Büroklammer, die in älteren Office-Versionen als Assistent auftauchte. Viele erinnern sich mit einer Mischung aus Nostalgie und Spott an sie. Genau darauf setzte die Aktion. Ein Account namens @clippymsftcto, der sich als Clippy ausgab, fragte Microsoft, wie viele Likes es für Clippys Rückkehr brauche. Der gekaperte Microsoft-Account zitierte diesen Beitrag und antwortete auf Englisch, übersetzt: „500.000 Likes und wir bringen Clippy zurück. Der Ball liegt bei euch.“
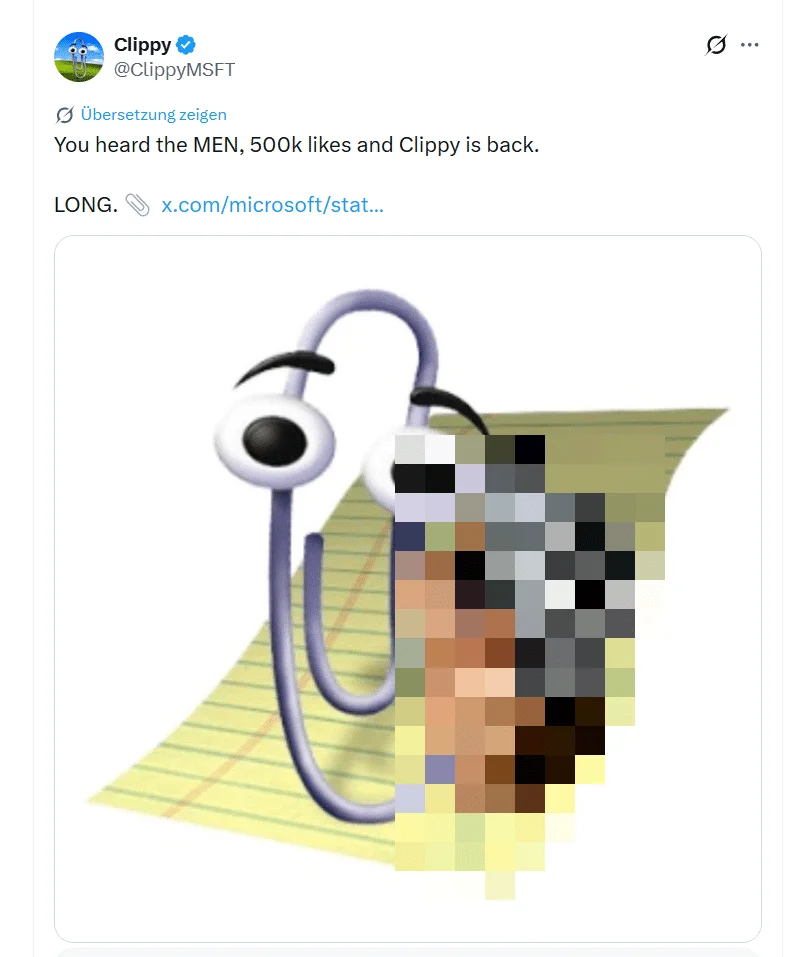
Für sich genommen klingt das wie ein typischer Marketing-Scherz eines großen Konzerns. Ein zweiter Account, @ClippyMSFT, griff den Beitrag aber sofort auf: „500k Likes und Clippy ist zurück. LONG.“ „Long“ stammt aus dem Börsenjargon und heißt: auf steigende Kurse setzen. Gemeint ist also: Jetzt den Token kaufen. Laut BleepingComputer warb @ClippyMSFT außerdem damit, der Token sei direkt mit „$MSFT“ verknüpft. $MSFT ist das Börsenkürzel der Microsoft-Aktie – der Hinweis soll eine Verbindung zum Konzern vortäuschen, die es nicht gibt. Ein Krypto-Token ist keine Aktie, egal welches Kürzel daneben steht.
So lief der Angriff ab
Die Reihenfolge der Ereignisse nach den Berichten von The Verge, BleepingComputer und SecurityWeek. Genaue Uhrzeiten sind nicht öffentlich dokumentiert.
1 · Übernahme
Unbekannte verschaffen sich Zugriff auf den Account @Microsoft. Wie, ist bisher offen.
2 · Folgen, zitieren, Profilbild tauschen
Der Account folgt @clippymsftcto, zitiert dessen Beitrag mit der „500.000 Likes“-Antwort, und das Profilbild wird durch Clippy ersetzt.
3 · Weiterverwerten
@ClippyMSFT teilt den Microsoft-Beitrag und bewirbt damit den Token $Clippy.
4 · Löschen
Die Beiträge verschwinden. Rund 30 Minuten später erscheint eine lange Distanzierung, die ebenfalls bald wieder gelöscht wird.
5 · Bestätigung
Microsoft bestätigt gegenüber The Verge den unbefugten Zugriff. @clippymsftcto wird gesperrt, @ClippyMSFT bleibt laut BleepingComputer zunächst aktiv.
Was „Pump-and-Dump“ bedeutet
BleepingComputer beschreibt den Vorfall als mutmaßliches Pump-and-Dump-Schema. Das Prinzip ist alt und einfach: Die Initiatoren kaufen einen wenig bekannten Token billig ein („Pump“ heißt aufpumpen). Dann machen sie möglichst laut Werbung dafür, damit viele andere kaufen und der Preis steigt. Auf dem Höhepunkt verkaufen sie ihre eigenen Token („Dump“ heißt abladen). Der Preis bricht ein, und wer spät eingestiegen ist, bleibt auf fast wertlosen Token sitzen.
Für so ein Schema ist Reichweite alles. Ein Beitrag vom echten Microsoft-Account mit Verifizierungshaken erreicht in Minuten mehr Menschen, als ein unbekannter Krypto-Account in Monaten aufbauen könnte. Ob und wie stark der Kurs von $Clippy tatsächlich gestiegen ist, haben wir nicht überprüft.
Die Distanzierung, die wieder verschwand
Rund eine halbe Stunde nach den Clippy-Beiträgen erschien auf dem Microsoft-Account ein langer Text. Darin hieß es, Microsoft unterstütze keine Kryptowährung und keinen Krypto-Token. Der Konzern habe keinen Token rund um Clippy, Microsoft oder $MSFT genehmigt, ein solcher Token sei keine Microsoft-Aktie und kein Anteil am Unternehmen. Man werde rechtlich dagegen vorgehen. Auch dieser Beitrag wurde kurz darauf gelöscht.
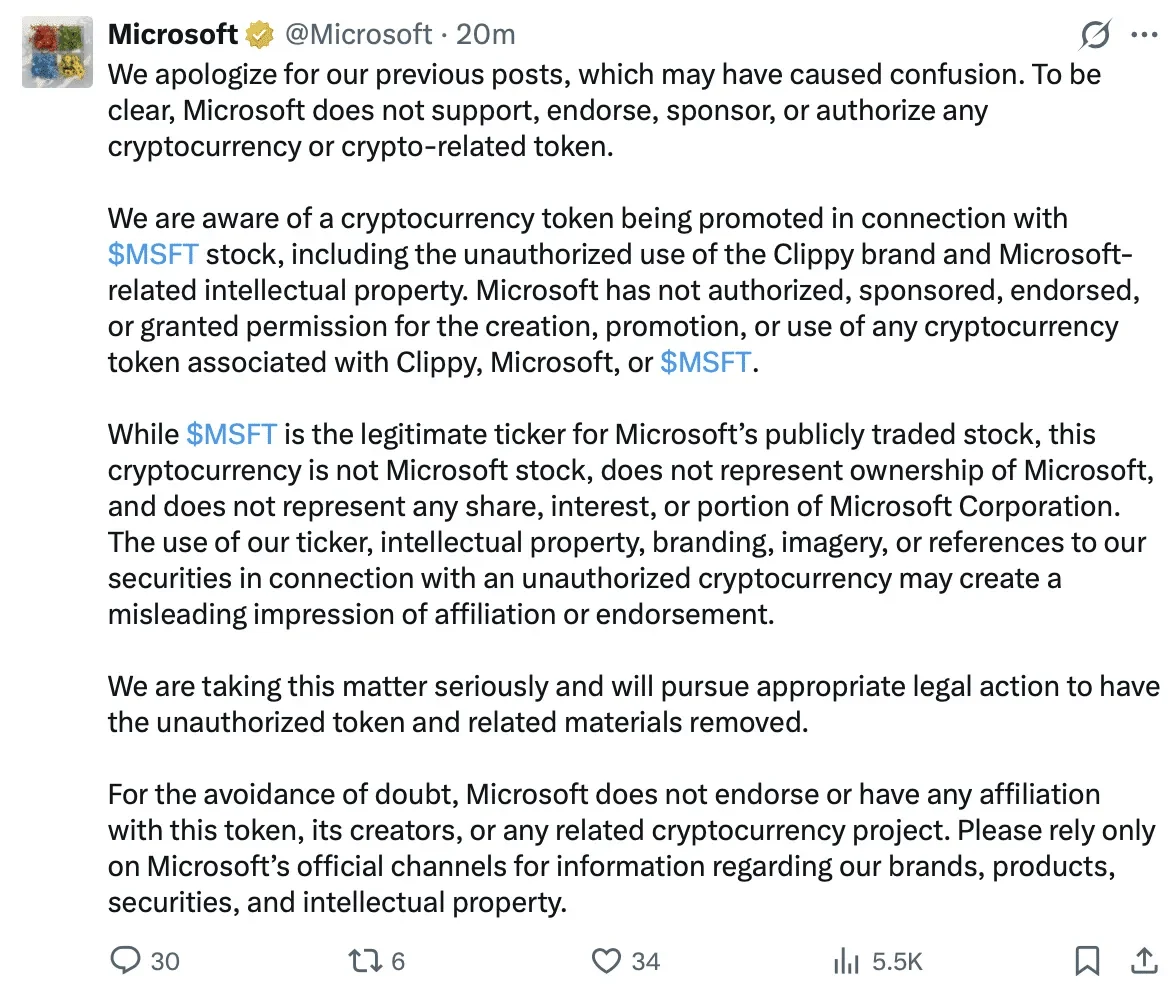
BleepingComputer und andere Fachmedien werten den Text als Stellungnahme von Microsoft. The Verge nannte ihn dagegen eine „seltsame“ Entschuldigung. Warum er gelöscht wurde und ob er tatsächlich vom Konzern stammte, hat Microsoft öffentlich nicht erklärt. Gesichert ist die Aussage von Microsoft-Sprecher Brent Colburn gegenüber The Verge, übersetzt: „Wir haben einen unbefugten Zugriff auf unser Konto bei X bestätigt, darunter Beiträge, die nicht von Microsoft stammen. Das Konto wurde gesichert, die unbefugten Beiträge wurden entfernt, und wir untersuchen die Umstände weiterhin.“
Wie kamen die Angreifer in den Account?
Das ist bisher nicht bekannt. Microsoft hat dazu nichts gesagt. SecurityWeek zählt mehrere übliche Wege auf, wie solche Übernahmen grundsätzlich passieren – das sind Möglichkeiten, keine Erkenntnisse zu diesem Fall:
Am bekanntesten ist Phishing: Eine Person, die den Account betreut, gibt ihre Zugangsdaten auf einer gefälschten Login-Seite ein. Beim SIM-Swapping bringen Täter den Mobilfunkanbieter dazu, die Telefonnummer des Opfers auf ihre eigene SIM-Karte zu übertragen – damit erhalten sie auch die Bestätigungscodes per SMS. Möglich ist auch, dass die E-Mail-Adresse übernommen wird, über die sich das Passwort zurücksetzen lässt. Besonders tückisch ist Schadsoftware, die Sitzungs-Cookies stiehlt: Das sind kleine Dateien, mit denen sich der Browser merkt, dass jemand eingeloggt ist. Wer sie hat, ist eingeloggt – ohne Passwort und ohne Zwei-Faktor-Abfrage. Und schließlich kann ein Social-Media-Verwaltungsprogramm geknackt werden, das im Namen des Unternehmens posten darf.
Kein Einzelfall – auch nicht bei Microsoft
Im Juni 2024 kaperten Krypto-Betrüger den X-Account von Microsoft India mit damals mehr als 211.000 Followern. Sie gaben sich als „Roaring Kitty“ aus – so nennt sich Keith Gill, der durch den GameStop-Aktienhype bekannt wurde. Über den Account lockten sie Menschen auf eine gefälschte Seite für einen angeblichen Vorverkauf. Wer dort seine Krypto-Geldbörse (Wallet) verband und eine Transaktion bestätigte, verlor laut BleepingComputer sein Guthaben an einen sogenannten Wallet-Drainer – eine Software, die die Geldbörse leerräumt.
Ebenfalls 2024 wurde der X-Account der US-Börsenaufsicht SEC per SIM-Swapping übernommen. Die Täter verkündeten eine angebliche Zulassung von Bitcoin-Fonds an der Börse, der Bitcoin-Kurs sprang daraufhin kurzzeitig nach oben. Einer der Beteiligten, Eric Council Jr., bekannte sich 2025 schuldig und wurde zu 14 Monaten Haft verurteilt.
Alle drei Fälle zeigen dasselbe: Angreifer brauchen keinen gefälschten Account, wenn sie einen echten übernehmen können. Ein Verifizierungshaken zeigt, wem ein Account gehört – nicht, wer ihn gerade bedient.
Zum Mitnehmen
Drei Prüfschritte, wenn ein bekannter Account für Krypto wirbt
- Steht es auch auf der offiziellen Website?Große Unternehmen kündigen Produkte in ihrem Pressebereich oder Blog an, nicht nur in einem einzelnen Post.
- Berichten unabhängige Medien darüber?Wenn ein Weltkonzern wirklich einen Token startet, steht das in Wirtschafts- und Technikmedien. Findet sich dort nichts – oder nur Berichte über einen Hack –, ist das ein klares Signal.
- Wird Eile gemacht oder eine Wallet verlangt?„Jetzt kaufen“, „nur heute“, „Wallet verbinden“: Genau so funktionieren Pump-and-Dump und Wallet-Drainer.
BleepingComputer
2. Oktober 2026
