
Eine E-Mail zu einer längst abgeschlossenen Hotelbuchung
Im September 2026 bekommt eine Frau eine Nachricht, die nach einer erfreulichen Korrektur aussieht. Sie hatte 2025 über Booking.com eine Unterkunft in Niederösterreich gebucht. Nun soll es angeblich 63,71 Euro zurückgeben, weil bei der Abrechnung zu viel verrechnet worden sei. Die E-Mail nennt das Hotel und eine Buchungsnummer, trägt die Aufmachung einer Mitteilung des Gästeservices und führt über einen Link zu einer externen Webseite.
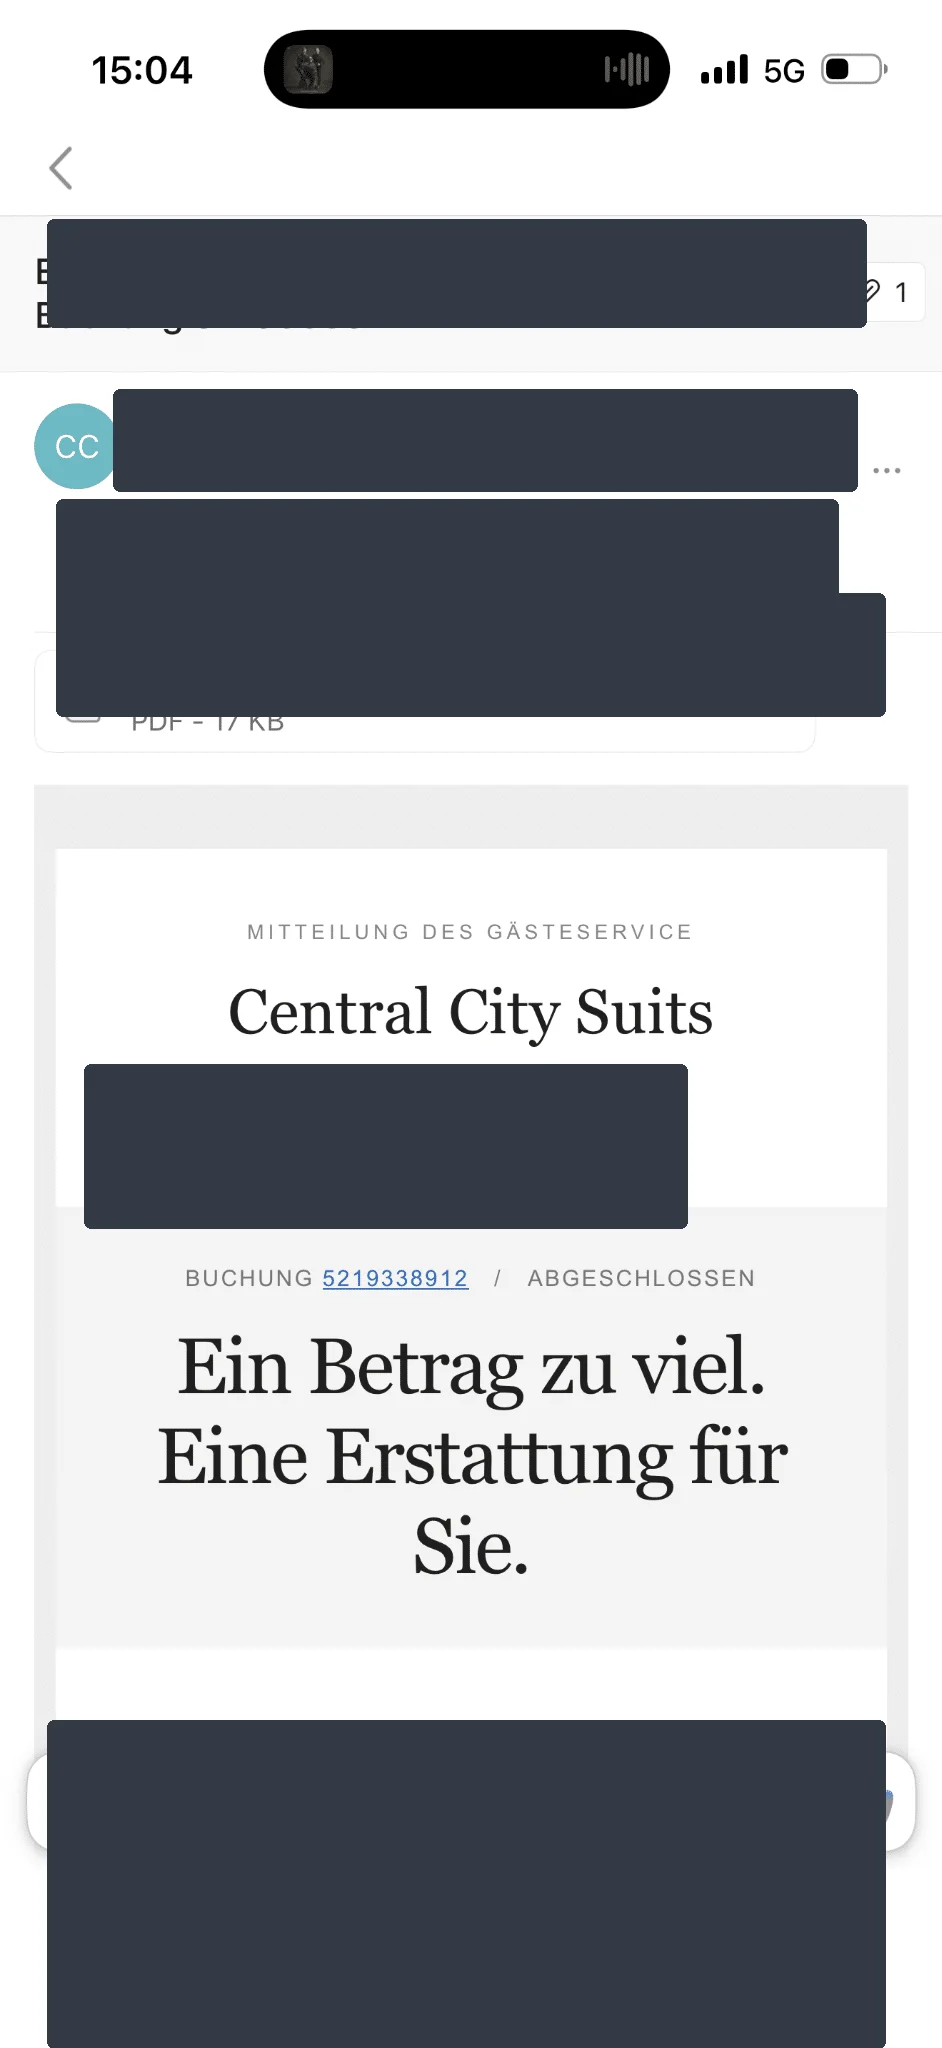
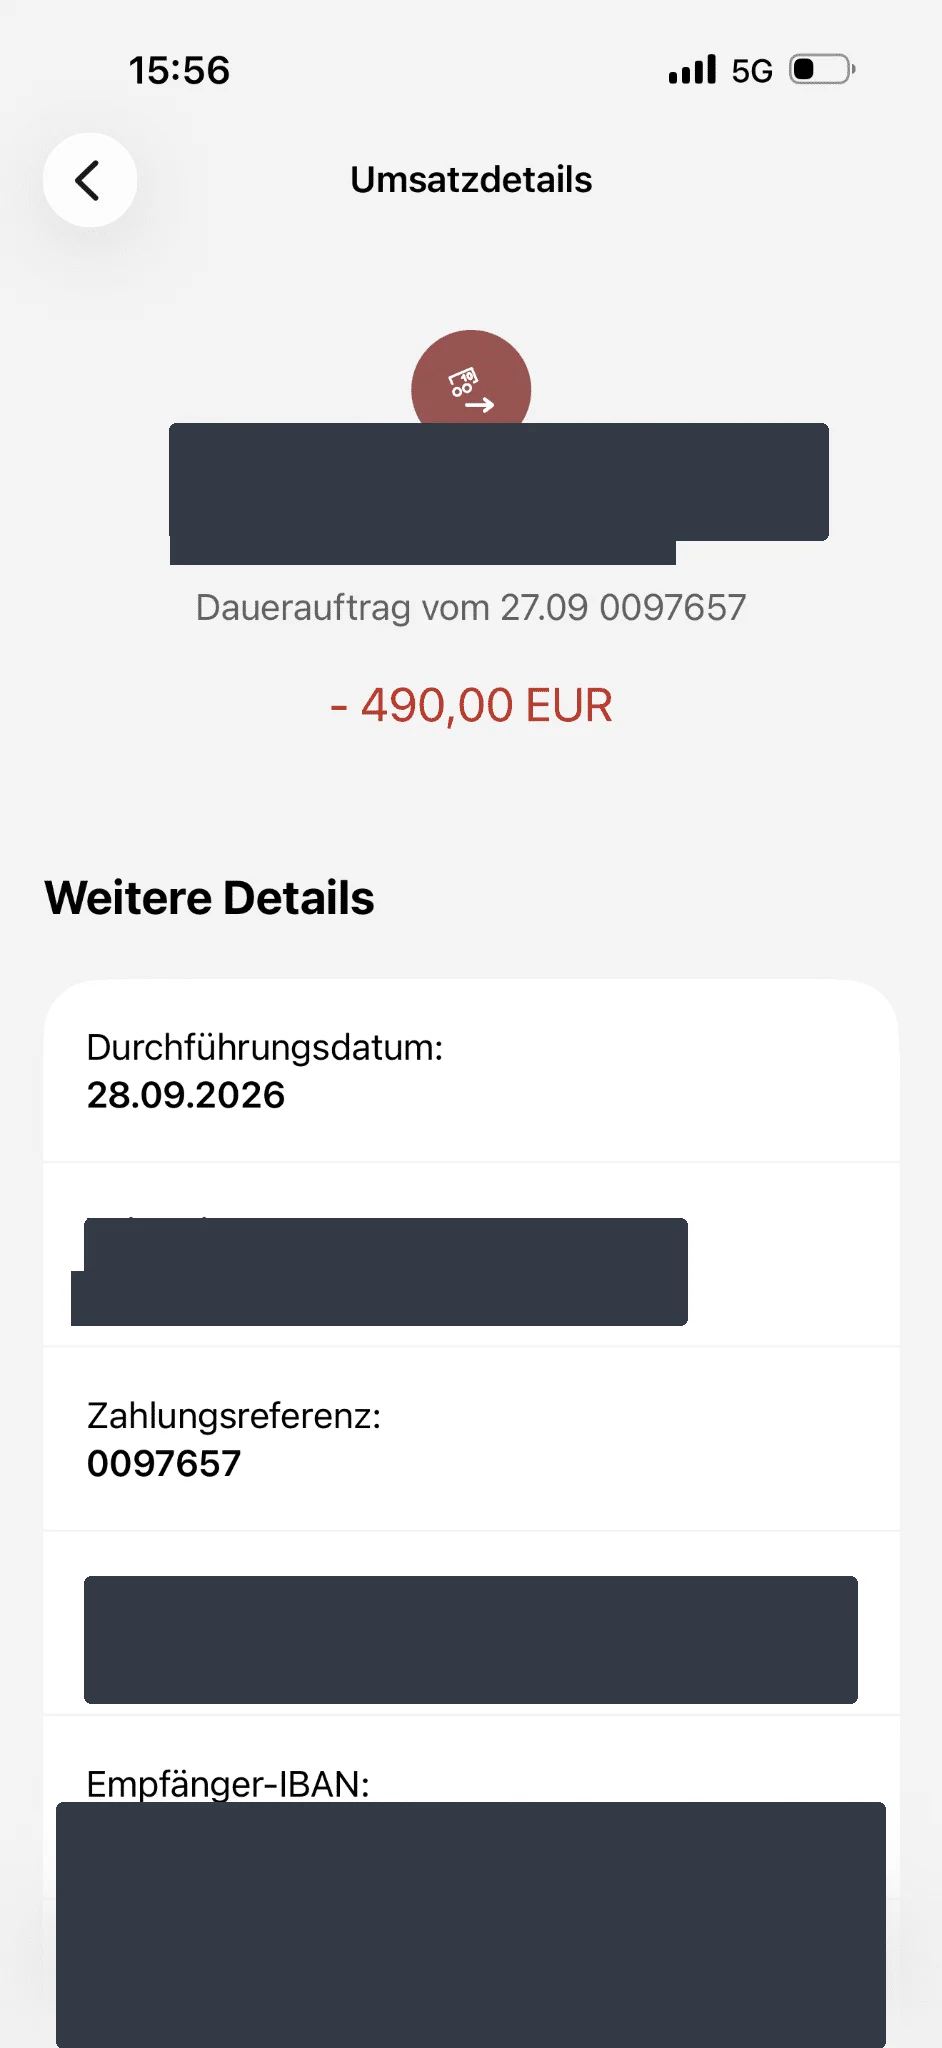
Die Frau folgt dem Link. In ihrer Meldung an Mimikama schreibt sie, auf der Webseite keine persönlichen Daten eingegeben zu haben. Sie habe allerdings Vorgänge mittels Push-TAN freigegeben, weil sie glaubte, damit die Rückerstattung zu bestätigen. Geld kam keines. Auf den übermittelten Kontoansichten finden sich stattdessen zwei Abbuchungen vom 28. September 2026: 171,07 Euro und 490 Euro – zusammen 661,07 Euro. Die Screenshots zeigen die Kontobewegungen; was die Banking-App im Moment der Freigabe genau angezeigt hat, wissen wir nicht.
Eine echte Buchung macht eine gefälschte Nachricht glaubwürdig
Die Nachricht kommt laut Screenshot von einer Adresse mit der Domain send.shenghuajix.com. Diese Adresse gehört erkennbar nicht zur üblichen Domain der Buchungsplattform oder der Unterkunft. Der Anzeigename des Absenders allein beweist aber ohnehin keine Identität: Er kann von Versendern frei gewählt werden. Noch glaubwürdiger wirkt der Köder, weil er eine tatsächlich vorgenommene Reisebuchung aufgreift. Ob die Absender auf echte Buchungsdaten zugreifen konnten und wie sie diese gegebenenfalls erhielten, ist ungeklärt.
Das österreichische Computer Emergency Response Team CERT.at warnte am 14. August 2026 vor vermehrten Betrugsversuchen rund um Buchungsplattformen. Kriminelle missbrauchen dabei teils echte Buchungsdaten und verschicken Nachrichten, die scheinbar von Unterkünften stammen. Auch kompromittierte Unterkunftskonten sind dokumentierte Möglichkeiten. Daraus folgt allerdings nicht, dass im hier geschilderten Einzelfall Booking.com oder das Hotel gehackt wurden. Die Übereinstimmung mit einer realen Buchung ist ein Warnsignal für eine mögliche Datenverwendung, noch kein Beleg für deren Herkunft.
Warum aus einer angekündigten Gutschrift eine Belastung werden kann
Die Masche spielt mit der Erwartung, Geld zu bekommen. Wer eine Gutschrift beantragt, denkt zunächst an einen Eingang auf dem Konto. In Banking-Apps können jedoch auch ausgehende Zahlungen, Änderungen von Aufträgen oder andere sensible Vorgänge zur Bestätigung vorgelegt werden. Wer eine solche Freigabe unter einem falschen Vorwand erteilt, kann ungewollt eine belastende Aktion ermöglichen.
Ohne technische Protokolle lässt sich nicht sagen, ob die Phishing-Seite eine Überweisung ausgelöst, einen laufenden Vorgang umgeleitet oder noch einen anderen Weg genutzt hat. Die Aussage der Betroffenen, sie habe keine Daten eingegeben, ist wichtig, aber sie belegt für sich genommen keinen bestimmten technischen Angriff. Bei einer Push-TAN-Freigabe zählen insbesondere der angezeigte Betrag, der Empfänger und die genaue Art des Auftrags. Eine reguläre Rücküberweisung an die Kundin erfordert grundsätzlich keine Freigabe einer ausgehenden Zahlung von ihrem Konto.
Ein auffälliger Eintrag: 490 Euro als „Dauerauftrag“
Eine der beiden Buchungen wird auf dem Screenshot ausdrücklich als Dauerauftrag ausgewiesen. Das ist mehr als eine nebensächliche Bezeichnung. Falls während des Vorgangs tatsächlich ein wiederkehrender Auftrag eingerichtet wurde, könnten weitere Abbuchungen folgen. Die Kontodarstellung allein lässt aber nicht erkennen, ob der Dauerauftrag noch aktiv ist oder bereits beendet wurde. Die Bank sollte daher die Auftragshistorie und sämtliche aktiven Daueraufträge prüfen.
Die andere Buchung nennt als Empfänger PPRO Payment Services S.A. Die Anzeige eines Zahlungsdienstleisters auf einem Kontoauszug verrät nicht automatisch, wer letztlich wirtschaftlich begünstigt wurde. Aus den sichtbaren Angaben lässt sich PPRO keine Beteiligung am Betrug zuschreiben. Für die Rückverfolgung braucht es die Transaktionsdaten der beteiligten Banken und Zahlungsdienste.
Was rechtlich nach einer Push-TAN-Freigabe gilt
Die häufige Annahme, nach einer bestätigten TAN sei eine Erstattung grundsätzlich ausgeschlossen, ist zu pauschal. Nach dem österreichischen Zahlungsdienstegesetz 2018 kommt es unter anderem darauf an, ob ein Zahlungsvorgang rechtlich autorisiert war. § 67 regelt die Erstattung nicht autorisierter Zahlungen, § 68 die mögliche Haftung der zahlenden Person. Der Oberste Gerichtshof hat 2021 hervorgehoben, dass diese Haftungsregeln an die Unterscheidung zwischen autorisierten und nicht autorisierten Zahlungsvorgängen anknüpfen. Ob die Voraussetzungen im konkreten Fall vorliegen, lässt sich aus der Leserinnenmeldung nicht entscheiden.
Die betroffene Person sollte die Transaktionen deshalb unverzüglich als mutmaßlichen Betrugsfall melden, einen Überweisungsrückruf erfragen und eine schriftliche Prüfung möglicher Ansprüche verlangen. Wesentlich sind die Bankprotokolle: Welche Freigabe wurde wann angefordert, welche Angaben waren sichtbar und was wurde damit tatsächlich ausgelöst?
Was nach einer verdächtigen Rückerstattung zu tun ist
Zunächst sollte die Bank telefonisch über die offizielle Nummer oder direkt in der Bankfiliale kontaktiert werden. Neben dem Versuch, die Zahlungen zurückzuholen, sind Online-Banking-Zugang, aktive Daueraufträge und gegebenenfalls hinterlegte neue Empfänger zu prüfen. Danach sollten alle Nachrichten und Zahlungsbelege gesichert und eine Anzeige bei der Polizei erstattet werden. Auch die Buchungsplattform sollte über den verdächtigen Vorgang informiert werden.
Booking.com empfiehlt selbst, unerwartete Zahlungsaufforderungen anhand der ursprünglichen Buchungsbestätigung zu überprüfen und im Zweifel den Kundenservice direkt über die bekannten Wege zu kontaktieren. Bei einer überraschenden Rückerstattung gilt derselbe Grundsatz: Nicht aus der E-Mail heraus weiterklicken und keinesfalls eine ausgehende Banktransaktion bestätigen, um angeblich eine Gutschrift zu erhalten.
Der konkrete Fall zeigt, wie wenig ein richtiges Detail über die Echtheit einer Nachricht aussagt. Eine Hotelbuchung aus dem Vorjahr kann als überzeugende Kulisse dienen. Ob die versprochene Rückzahlung existiert, lässt sich über die echte Buchungsplattform oder das Hotel überprüfen. Die Zahlungsvorgänge in der Banking-App müssen unabhängig davon gelesen werden – Wort für Wort, besonders bei Betrag und Empfänger.
Redaktionelle Transparenz: Mimikama liegen eine Leserinnenmeldung vom 3. Oktober 2026 und Screenshots der E-Mail sowie zweier Kontobewegungen vor. Der Fall wird anonymisiert dargestellt. Die technischen Abläufe wurden nicht unabhängig rekonstruiert.
Oberster Gerichtshof
25. März 2021
Rechtsinformationssystem des Bundes
24. April 2018
Booking.com
Ohne Datumsangabe

Hinweis: Stand zum Veröffentlichungsdatum.
Verwendete Bilder, Screenshots und Medien dienen ausschließlich der sachlichen Auseinandersetzung im Sinne des Zitatrechts (§ 51 UrhG).
Teile dieses Beitrags können KI-gestützt erstellt und redaktionell geprüft worden sein.
(Mehr zur Arbeitsweise)
