

Das ist die Mail
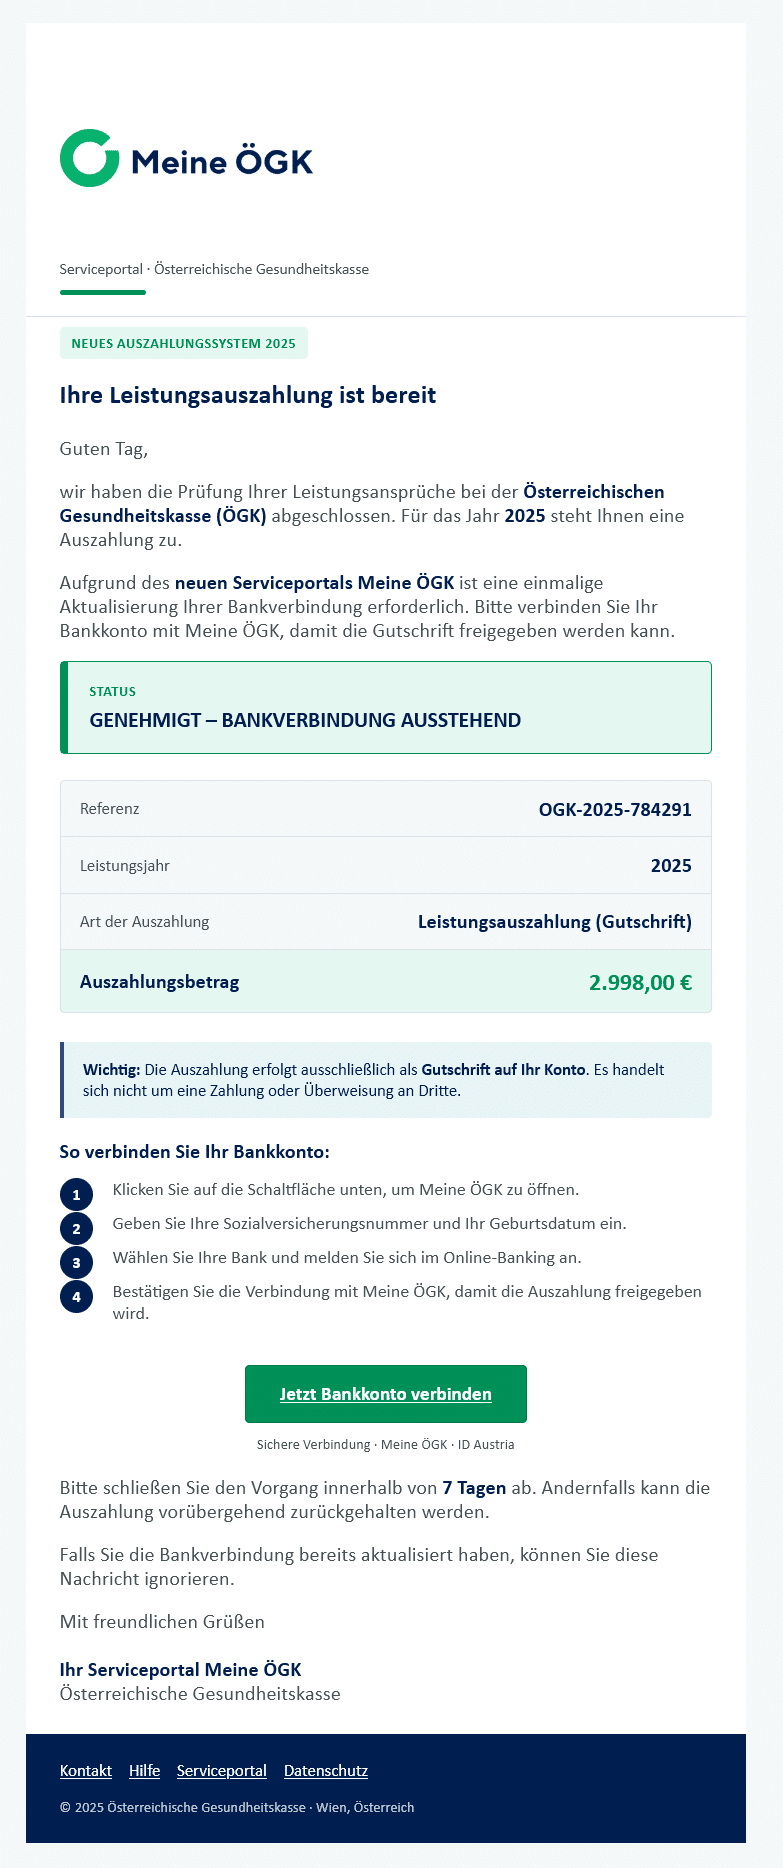
Betreff und Aufmachung sind auf den ersten Blick unauffällig. Oben das grüne Logo „Meine ÖGK“, darunter die Zeile „Serviceportal · Österreichische Gesundheitskasse“. Ein grünes Etikett meldet: „Neues Auszahlungssystem 2025″.
Dann die Überschrift: „Ihre Leistungsauszahlung ist bereit“.
Der Text beginnt mit „Guten Tag,“ – ohne Namen. Man habe die Prüfung der Leistungsansprüche abgeschlossen, für das Jahr 2025 stehe eine Auszahlung zu. Und dann kommt der eigentliche Haken, in einen technischen Vorwand verpackt:
„Aufgrund des neuen Serviceportals Meine ÖGK ist eine einmalige Aktualisierung Ihrer Bankverbindung erforderlich. Bitte verbinden Sie Ihr Bankkonto mit Meine ÖGK, damit die Gutschrift freigegeben werden kann.“
Darunter steht eine Übersicht, die aussieht wie ein Behördenauszug:
| Status | GENEHMIGT – BANKVERBINDUNG AUSSTEHEND |
| Referenz | OGK-2025-784291 |
| Leistungsjahr | 2025 |
| Art der Auszahlung | Leistungsauszahlung (Gutschrift) |
| Auszahlungsbetrag | 2.998,00 € |
Besonders raffiniert ist der Hinweiskasten direkt darunter. Er nimmt genau den Verdacht vorweg, den ein aufmerksamer Mensch schöpfen würde – und redet ihn weg:
„Wichtig: Die Auszahlung erfolgt ausschließlich als Gutschrift auf Ihr Konto. Es handelt sich nicht um eine Zahlung oder Überweisung an Dritte.“
Das ist die Umkehrung der Wahrheit. Es geht ausschließlich um eine Überweisung an Dritte.
Es folgt eine Anleitung in vier Schritten – Meine ÖGK öffnen, Sozialversicherungsnummer und Geburtsdatum eingeben, Bank wählen und im Online-Banking anmelden, Verbindung bestätigen –, dann ein grüner Button: „Jetzt Bankkonto verbinden“. Kleingedruckt darunter: „Sichere Verbindung · Meine ÖGK · ID Austria“.
Zum Schluss die Frist: sieben Tage, sonst könne die Auszahlung „vorübergehend zurückgehalten werden“. Und ein beruhigender Satz für alle, die schon zweifeln: „Falls Sie die Bankverbindung bereits aktualisiert haben, können Sie diese Nachricht ignorieren.“
Vier Dinge stimmen an dieser Mail nicht – auch ohne einen Blick in den Quellcode:
- Die ÖGK zahlt Leistungen auf das Konto aus, das ihr bereits bekannt ist. Sie verschickt keine Mails, die zum Online-Banking führen.
- Für eine Gutschrift braucht niemand Ihre Anmeldedaten. Geld annehmen funktioniert ohne Passwort.
- „ID Austria“ wird prominent erwähnt – im gesamten weiteren Verlauf aber kein einziges Mal verwendet. Der Name steht nur da, weil er Vertrauen erzeugt.
- Die ÖGK kennt Ihren Namen. Sie schreibt Sie nicht mit „Guten Tag,“ an.
Wer trotzdem klickt, landet auf einer Seite, die dem echten ÖGK-Portal sehr nahekommt. Und ab dort wird es interessant.
Wie wir das herausgefunden haben
Eine Vorbemerkung, weil das für das Verständnis wichtig ist: Wir haben auf dieser Seite keine echten Daten eingegeben. Was wir gemacht haben, ist etwas anderes – und jeder kann es im Prinzip nachvollziehen.
Jede Internetseite besteht aus einer Bauanleitung, die Ihr Browser zugeschickt bekommt und dann in Bilder, Text und Formulare übersetzt. Diese Bauanleitung heißt Quellcode. Sie können sie sich in jedem Browser ansehen, meist mit einem Rechtsklick und „Seitenquelltext anzeigen“.
Der Punkt ist: Diese Bauanleitung muss ehrlich sein. Sie ist die Anweisung an Ihren Computer, und die kann man nicht schönreden. Was auf dem Bildschirm wie ein harmloses Formular der Gesundheitskasse aussieht, steht dort im Klartext als das, was es wirklich tut.
Genau daraus stammen die folgenden Belege. Wir zeigen sie hier verkürzt und übersetzen sie jeweils in normales Deutsch.
Die freundliche Variante der Erpressung
Klassisches Phishing droht: Ihr Konto wird gesperrt, Ihr Paket kommt nicht an, Sie haben eine Mahnung. Dieses Mail macht das Gegenteil. Es verspricht Geld – 2.998 Euro, „genehmigt“, für das Jahr 2025.
Das ist psychologisch geschickter, als es aussieht. Wer eine Drohung liest, wird misstrauisch. Wer eine gute Nachricht liest, will, dass sie stimmt. Und wer tatsächlich auf eine Zahlung der Krankenkasse wartet – nach einem langen Krankenstand etwa – für den ist das Mail keine Überraschung, sondern eine Bestätigung. Genau diese Menschen sind das Ziel.
Der Zeitdruck kommt trotzdem, nur höflich verpackt: sieben Tage, sonst werde die Auszahlung „vorübergehend zurückgehalten“. Keine Drohung, nur ein Hinweis. Wirkt aber gleich.
Warum die Seite echter wirkt als manche echte Seite
Die Nachbildung des ÖGK-Portals ist gut. Logo, Farben, ein Fortschrittsbalken mit vier Schritten, ein Hilfe-Fenster zur Sozialversicherungsnummer. Sogar die Links im Fußbereich – Kontakt, Datenschutz, Impressum – führen auf die echte ÖGK-Website.
Das ist kein Versehen, sondern Absicht. Wer misstrauisch wird und einen dieser Links prüft, landet auf einer einwandfreien Seite und beruhigt sich wieder. Nur der eine Weg, der wirklich zählt – das Formular – bleibt auf der gefälschten Adresse. Im Quellcode steht sie ganz oben, gleich im Kopfbereich:
window.PAYMENT_APP_BASE = "https://www3.meineoegk[.]art";
Auf Deutsch: „Die Zentrale, an die alles geschickt wird, ist meineoegk[.]art.“ Die echte Gesundheitskasse ist unter oegk.at erreichbar, ihr Serviceportal unter meine.oegk.at. Die Endung .art ist eine ganz gewöhnliche Internet-Endung, die jeder kaufen kann – ursprünglich gedacht für Künstlerinnen und Galerien.
Deshalb ist die Adresszeile im Browser der einzig verlässliche Prüfstein. Alles andere lässt sich nachbauen: Logos, Texte, Layout, sogar das Schlosssymbol für die verschlüsselte Verbindung. Die Adresse selbst nicht.
Merksatz: Ein Vorhängeschloss im Browser bedeutet nur, dass niemand mitlauschen kann. Es sagt nichts darüber aus, wem Sie gerade Ihre Daten anvertrauen. Auch Betrüger können verschlüsseln.
Der entscheidende Punkt: Da tippt ein Mensch mit
Jetzt kommt der Teil, der die meisten überrascht. Diese Seite ist kein Automat, der Daten sammelt und in eine Datei schreibt. Sie ist mit einer Art Schaltpult verbunden, an dem ein Täter sitzt – in dem Moment, in dem Sie tippen.
Stellen Sie sich vor, Sie stehen am Bankschalter, aber die Person hinter dem Glas ist nur eine Puppe. Der echte Mensch steht in einem Nebenraum, hört alles mit und sagt der Puppe, was sie sagen soll.
Das ist keine Vermutung. Im Quellcode der Login-Seite steht die Liste aller Ansichten, die dieses Schaltpult auf Zuruf einblenden kann – hier gekürzt:
"redirects": { "sms": …, "bad_sms": …, "bank_approve": …,"phone_number": …, "bad_bank_login": …, "company": …,"success": …, "declined": … }
Übersetzt lauten diese Schalter: SMS-Code abfragen. SMS-Code nochmal abfragen. Freigabe in der Banking-App verlangen. Handynummer abfragen. „Login falsch“ anzeigen. Firmendaten abfragen. Erfolg. Abgelehnt.
Eine Seite, die einfach nur Daten einsammelt, bräuchte davon keinen einzigen Schalter. Diese Auswahl ergibt nur Sinn, wenn jemand live entscheidet, welche Ansicht das Opfer als Nächstes sehen soll. Dazu passt die Einstellung direkt darüber:
"pollMs": 1000
Das heißt: Die Seite fragt jede Sekunde bei der Zentrale nach, ob es neue Anweisungen gibt. Zusätzlich hält sie eine dauerhafte Direktverbindung offen, über die Befehle sofort ankommen.
Der Ablauf ist damit folgender:
- Sie geben auf der gefälschten Seite Ihren Benutzernamen und Ihr Passwort ein.
- Der Täter sieht das sofort und tippt beides parallel auf der echten Seite Ihrer Bank ein.
- Er startet dort eine Überweisung auf sein eigenes Konto.
- Die echte Bank schickt Ihnen daraufhin eine SMS-TAN oder eine Freigabe-Anfrage in Ihre Banking-App.
- Im selben Moment drückt der Täter auf seinen Schalter, und auf der gefälschten Seite erscheint: „Bitte geben Sie den SMS-Code ein.“
- Sie bestätigen – und geben damit nicht eine Anmeldung frei, sondern seine Überweisung.
„Ihr Passwort ist leider falsch“ – auch das ist eine Lüge
Zum Baukasten gehört eine fertige Fehlermeldung. Sie steht wortwörtlich im Quellcode, lange bevor irgendjemand etwas eingetippt hat:
BANK_LOGIN_PANEL_ERROR_MESSAGE = "Ihre Zugangsdaten sind nichtkorrekt. Bitte überprüfen Sie Benutzername und Passwort…"
Diese Meldung erscheint nicht, weil ein Computer Ihr Passwort geprüft hätte – die Seite hat gar keine Möglichkeit dazu. Sie erscheint, wenn der Täter sie einblendet.
Zwei Gründe hat das. Erstens: Vielleicht haben Sie sich wirklich vertippt, und er braucht die richtigen Daten. Zweitens – und häufiger: Sie geben Ihr Passwort ein zweites Mal ein, und er hat es doppelt bestätigt.
Dieselbe Logik gilt für „Der Code war leider ungültig, wir haben Ihnen einen neuen gesendet“. Auch dafür gibt es einen eigenen Schalter (bad_sms) – etwa wenn die erste Überweisung von der Bank blockiert wurde und der Täter es mit einem kleineren Betrag noch einmal versucht.
Und was ist mit der Zwei-Faktor-Sicherung?
Das ist die unangenehme Antwort: Sie schützt hier nicht. Nicht, weil sie geknackt worden wäre – sondern weil sie umgangen wird, indem man Sie um Mithilfe bittet.
Die TAN ist die letzte Sicherung Ihres Kontos. Sie funktioniert nur, solange Sie sie ausschließlich dann eingeben, wenn Sie selbst eine Zahlung ausgelöst haben. Deshalb steht auch in jeder echten TAN-SMS und in jeder App-Freigabe dabei, worum es geht: Empfänger und Betrag.
Die wichtigste Gewohnheit überhaupt: Lesen Sie den Text in der TAN-SMS oder in der Banking-App, bevor Sie bestätigen. Dort steht, was Sie freigeben. Wenn dort ein fremder Empfänger oder ein Betrag steht, den Sie nicht kennen – abbrechen. Diese fünf Sekunden sind die letzte Bremse, die niemand fälschen kann.
Ein verräterisches Detail: Der Bausatz war für Deutschland gebaut
Solche Seiten werden nicht für jeden Angriff neu gebaut. Es gibt fertige Baukästen, die im Untergrund gehandelt und dann nur noch umlackiert werden: anderes Logo, andere Farben, anderer Text, fertig ist die nächste Kampagne.
Bei dieser Seite ist beim Umlackieren etwas übrig geblieben. Im Quellcode liegt eine Liste aller Fehlermeldungen, die erscheinen können, wenn man ein Feld falsch ausfüllt. Vier davon passen nicht nach Österreich:
"iban_invalid": "Bitte geben Sie eine gültige deutsche IBAN ein(DE + 20 Ziffern).""zip_invalid": "Bitte geben Sie eine gültige Postleitzahl ein(5 Ziffern).""register_number_empty": "Bitte geben Sie die Handelsregister-Nr. ein.""address_invalid": "…(z.B. Musterstraße 1, 12345 Musterstadt)."
Eine österreichische Gesundheitskasse würde keine deutsche IBAN verlangen. Österreichische Postleitzahlen haben vier Ziffern, nicht fünf. Und ein Handelsregister gibt es in Deutschland – bei uns heißt es Firmenbuch.
Das Türschild ist österreichisch, das Haus dahinter nicht. Für Betroffene ändert das nichts – aber es zeigt, dass hier keine Einzeltäter am Werk sind, die sich mühsam etwas ausdenken, sondern eine arbeitsteilige Branche: Die einen bauen die Technik, die anderen mieten sie und suchen sich ein Ziel. Diesmal war das Ziel Österreich.
Warum die Seite merkt, wenn jemand sie untersucht
Dass wir überhaupt so genau hinschauen konnten, ist übrigens nicht selbstverständlich. Die Seite wehrt sich.
Eingebaut ist so etwas wie ein Türsteher: Alle zwei Sekunden prüft die Seite, ob jemand ihr gerade unter die Motorhaube schaut – also ob die technischen Werkzeuge des Browsers geöffnet sind, mit denen Fachleute Internetseiten untersuchen. Wird das erkannt, schickt sie sofort eine Meldung an ihre Betreiber. Die wissen also, wenn jemand wie wir sich für sie interessiert.
Auffällig dabei: Das Prüfwort selbst ist im Code nicht ausgeschrieben, sondern in Zahlen zerlegt und wird erst im Moment der Ausführung wieder zusammengesetzt:
const g = [0x64,0x65,0x62,0x75,0x67,0x67,0x65,0x72];
Diese acht Zahlen ergeben, in Buchstaben zurückübersetzt, den Fachbegriff für genau dieses Untersuchungswerkzeug. Man versteckt ein Wort nur dann, wenn man nicht will, dass es gefunden wird.
Dazu kommt Beobachtung: Die Seite misst, wie sich die Maus bewegt, wie schnell getippt wird und – am Handy – wie das Gerät gehalten und gekippt wird. Der Zweck ist nicht Neugier, sondern Unterscheidung: Ist da ein echter Mensch, für den sich der Aufwand lohnt? Oder ein automatischer Prüfdienst, dem man lieber eine harmlose Seite zeigt, damit die Fälschung länger online bleibt?
Man muss diese Technik nicht verstehen. Man sollte nur wissen, dass sie existiert – weil sie erklärt, warum solche Seiten oft tagelang laufen, bevor sie auf Warnlisten landen und gesperrt werden.
Auch Firmen sind gemeint
In der Bankliste stehen nicht nur Zugänge für Privatkunden, sondern ausdrücklich auch Firmenkunden-Portale mehrerer großer österreichischer Institute. Und einer der Schalter am Schaltpult heißt schlicht company – Firmendaten abfragen.
Das ist kein Zufall. Auf Firmenkonten liegt mehr Geld, und dort sind Überweisungen in fünfstelliger Höhe nichts Ungewöhnliches – sie fallen also nicht sofort auf. Wenn Sie in einem Betrieb für die Buchhaltung zuständig sind: Diese Warnung gehört an Ihre Kolleginnen und Kollegen weitergegeben.
Was bleibt, wenn man sich nichts merken kann
Alle technischen Details dieser Seite kann man vergessen. Einen Satz nicht:
Niemand braucht Ihr Online-Banking-Passwort, um Ihnen Geld zu geben. Nicht die Krankenkasse, nicht das Finanzamt, nicht der Stromanbieter, nicht ein Online-Shop, der Ihnen etwas zurückerstattet. Eine Gutschrift kommt ohne Ihr Zutun an. Wenn jemand Login und TAN verlangt, um Ihnen etwas zu überweisen, dann läuft die Zahlung in die andere Richtung.
Und wenn Sie doch unsicher sind: Schließen Sie das Mail und rufen Sie die Stelle an, die angeblich geschrieben hat. Aber mit der Nummer von deren offizieller Website oder aus einem Schreiben, das Sie per Post bekommen haben – niemals mit einer Nummer, die in der verdächtigen Nachricht steht.
Wenn Sie schon Daten eingegeben haben: sofort die Bank anrufen und den Zugang sperren lassen. Nicht zögern, nicht recherchieren, nicht überlegen, ob es peinlich ist. Jede Minute zählt, und in den Banken sitzen Menschen, die diese Anrufe täglich bekommen.
Zur Methode: Grundlage dieser Analyse sind der Quelltext der Phishing-Mail sowie der öffentlich abrufbare Quelltext von vier Seiten des Betrugsportals. Es wurden keine echten Zugangs-, Bank- oder Personendaten eingegeben. Die zitierten Code-Zeilen sind aus Platzgründen gekürzt, inhaltlich aber unverändert. Die Adresse der Betrugsseite geben wir bewusst nur unvollständig wieder, um versehentliche Aufrufe zu vermeiden.
Hinweis: Stand zum Veröffentlichungsdatum.
Verwendete Bilder, Screenshots und Medien dienen ausschließlich der sachlichen Auseinandersetzung im Sinne des Zitatrechts (§ 51 UrhG).
Teile dieses Beitrags können KI-gestützt erstellt und redaktionell geprüft worden sein.
(Mehr zur Arbeitsweise)
