
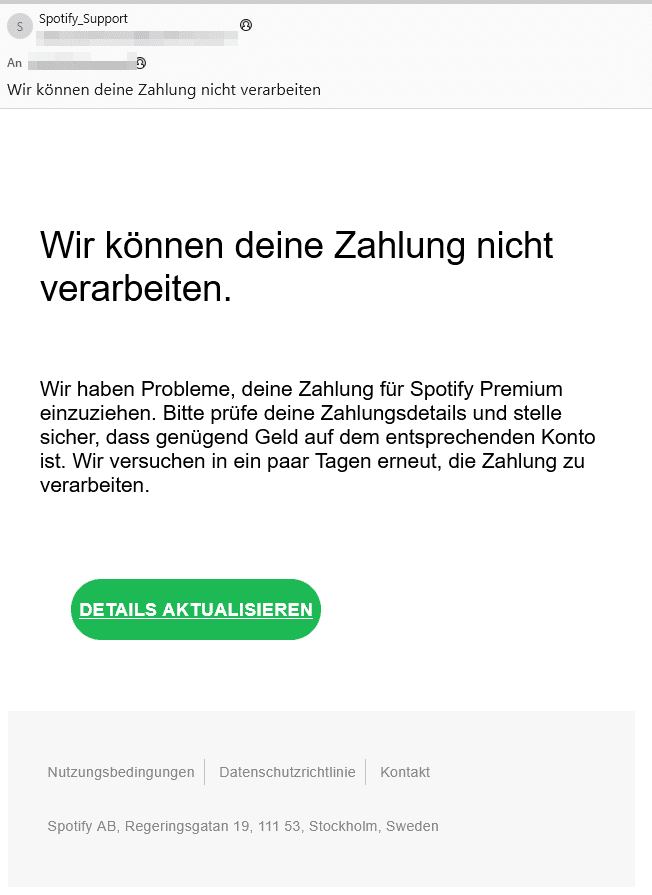
„Wir können deine Zahlung nicht verarbeiten.“ Die Nachricht klingt nach einem alltäglichen Problem mit dem Spotify-Abo. Angeblich lässt sich der Betrag für Premium nicht einziehen, deshalb soll man seine Zahlungsdetails prüfen. Ein grüner Button verspricht die passende Lösung. Die dazu vorliegenden Screenshots und der Seitenquelltext zeigen jedoch einen Phishing-Versuch: Die vermeintliche Hilfe führt zu einer nachgebauten Spotify-Anmeldung auf einer fremden Domain.
Mimikama hat die bereitgestellten Aufnahmen und den eingefügten Quelltext ausgewertet. Sie zeigen, wohin die erste Eingabe geschickt werden soll und welche Besucherinformationen die Seite zu erfassen versucht. Die Betreiber und mögliche weitere Schritte nach der Anmeldung lassen sich damit nicht vollständig bestimmen. Für die Warnung reicht der dokumentierte Einstieg: Wer das Formular verwendet, gibt seine Angaben auf der gefälschten Website ein.
Ein Zahlungsproblem als glaubwürdiger Vorwand
Die Mail tritt mit dem Anzeigenamen „Spotify_Support“ auf. Sie erklärt, es gebe Probleme beim Einziehen der Zahlung, und fordert dazu auf, die Zahlungsdetails und das Kontoguthaben zu prüfen. Am Ende steht eine Anschrift von Spotify in Stockholm. Das wirkt vertraut und lässt sich dennoch problemlos in eine fremde Nachricht kopieren. Die tatsächliche Absenderadresse ist auf der vorliegenden Aufnahme unkenntlich gemacht; sie kann daher nicht als zusätzlicher Beleg ausgewertet werden.
Die Geschichte knüpft an einen realen Vorgang an. Spotify erläutert auf seiner Hilfeseite zu fehlgeschlagenen Zahlungen, dass etwa eine abgelaufene Karte oder fehlendes Guthaben zu Zahlungsproblemen führen kann. Informationen dazu lassen sich im eigenen Zahlungsverlauf prüfen. Eine plausible Erklärung in einer Mail belegt deshalb noch nicht, dass die Nachricht tatsächlich vom Anbieter stammt.
Die Adresse verrät die nachgebaute Anmeldung
Auf der geöffneten Seite erscheinen das Spotify-Zeichen, ein dunkler Hintergrund und ein grüner „Weiter“-Button. Darüber steht „Willkommen zurück“. Das Formular verlangt zunächst eine E-Mail-Adresse oder einen Benutzernamen. Weitere Buttons bieten eine Anmeldung über Google, Facebook und Apple an. Diese vertrauten Elemente können davon ablenken, die Adresse im Browser zu lesen.
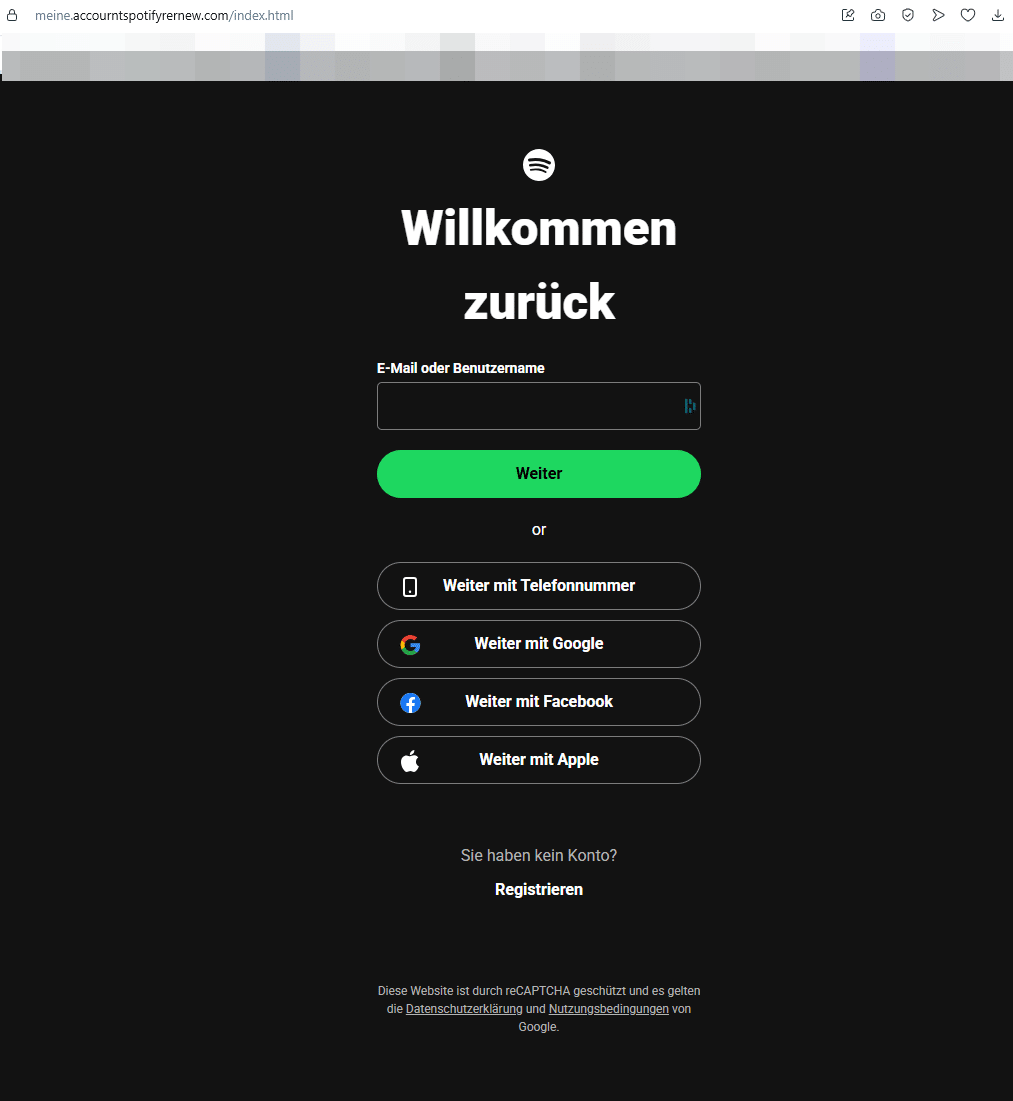
Die Adresse lautet in entschärfter Schreibweise meine.accourntspotifyrernew[.]com. Die Domain ist accourntspotifyrernew.com; „meine“ ist lediglich eine davor gesetzte Unterdomain. Die Buchstabenfolge „spotify“ innerhalb dieses längeren Namens macht die Website nicht zu einer Spotify-Adresse. Die offizielle Spotify-Supportseite verlinkt ihre Anmeldung dagegen unter accounts.spotify.com.
Auch das Schlosszeichen im Screenshot ist kein Nachweis für die Zugehörigkeit zu Spotify. Wie Mozilla erklärt, beziehen sich HTTPS-Zertifikate unter anderem auf die Kontrolle über die jeweilige Domain und auf den Schutz der Verbindung. Eine verschlüsselte Verbindung zu einer fremden Domain bestätigt keine Verbindung zur nachgeahmten Marke.
Wohin die Eingaben geschickt werden
Der erste Quelltext zeigt eine äußere Seite, die das Anmeldeformular in einem eingebetteten Fenster lädt. Im Browser ist auf dem Screenshot der Pfad /index.html sichtbar; die eingebettete Anmeldung wird aus /index.php geladen. Beide gehören hier zur fremden Website. Die Einbettung selbst ist eine gewöhnliche Webtechnik und allein kein Betrugsbeleg.
Im Formular ist als Ziel index.php eingetragen. Damit soll die eingegebene E-Mail-Adresse beziehungsweise der Benutzername beim Klick auf „Weiter“ an diese Website gesendet werden. Auch die sichtbaren Buttons für die anderen Anmeldemethoden rufen zunächst weitere Pfade auf derselben Domain auf. Der Ausschnitt zeigt keine unmittelbare Weiterleitung zu einer offiziellen Google-, Facebook- oder Apple-Anmeldung.
Welche Seiten anschließend ausgeliefert werden, ist im vorliegenden Material nicht dokumentiert. Ein späterer Abgriff von Passwörtern oder Kreditkartendaten ist damit noch nicht nachgewiesen. Ebenso wenig lässt sich feststellen, ob bereits jemand Daten eingegeben hat. Belegt ist die Nachahmung der Spotify-Anmeldung mit einem Formularziel auf der fremden Website.
Die Seite versucht auch, Besucher zu beobachten
Im Hintergrund enthält der Code Funktionen, die beim Laden und regelmäßig danach Statusmeldungen senden sollen. Auch beim Verlassen der Seite ist eine Meldung vorgesehen. Dafür wird unter anderem sendBeacon verwendet. Laut MDN-Dokumentation ist das eine normale Browserfunktion zum Übermitteln kleiner Datenmengen an einen Server. Ihre Verwendung allein beweist deshalb keinen Betrug; hier steht sie im Zusammenhang mit der gefälschten Anmeldung.
Weitere Abschnitte werten Mausbewegungen und zeitliche Merkmale von Tastaturereignissen aus. Außerdem versucht ein Skript, über eine Browserfunktion IP-Adressen zu ermitteln. Ob das gelingt, hängt unter anderem vom Browser ab. Ein anderer Abschnitt prüft, ob ein Debugger die Ausführung länger unterbricht, und sieht dafür eine Meldung an den Server vor. Das lässt sich als Versuch einordnen, technische Untersuchungen zu erkennen. Der Code belegt jedoch keine vollständige Aufzeichnung aller getippten Texte.
Ein Zahlungsproblem direkt im Konto prüfen
Wer eine solche Nachricht erhält, sollte das mögliche Problem über die selbst aufgerufene offizielle Spotify-Website prüfen. So lässt sich der eigene Zahlungsverlauf kontrollieren, ohne den Button der Mail zu verwenden. Spotify empfiehlt auf seiner Seite zu verdächtigen E-Mails, verdächtige Nachrichten an [email protected] weiterzuleiten und anschließend zu löschen.
Falls bereits ein Passwort auf einer verdächtigen Seite eingegeben wurde, sollte es über die echte Website geändert werden. Das gilt auch für andere Konten, auf denen dasselbe Passwort verwendet wird. Wer Zahlungsdaten preisgegeben hat, sollte die Bank kontaktieren. Der vorliegende Fall zeigt, wie eng eine glaubwürdig klingende Service-Mitteilung und eine nachgebaute Anmeldeseite zusammenspielen können. Eine Prüfung im echten Konto klärt den Anlass, ohne weitere Angaben an die fremde Website zu schicken.
Mimikama-Recherche
Auswertung der bereitgestellten Mail- und Website-Screenshots sowie des eingefügten Seitenquelltexts
13. Oktober 2026
MDN Web Docs
Ohne Datumsangabe

Hinweis: Stand zum Veröffentlichungsdatum.
Verwendete Bilder, Screenshots und Medien dienen ausschließlich der sachlichen Auseinandersetzung im Sinne des Zitatrechts (§ 51 UrhG).
Teile dieses Beitrags können KI-gestützt erstellt und redaktionell geprüft worden sein.
(Mehr zur Arbeitsweise)
