
Das Wichtigste in Kürze
Worum geht es?
Eine echte Hotelbuchung, aber eine gefälschte Zahlungsaufforderung: Per WhatsApp fordert ein angeblicher Dienst 128 Euro und droht mit Stornierung. Der Link führt auf eine nachgebaute Buchungsseite, die Name, Hotel und Reisedaten korrekt anzeigt.
Was haben wir herausgefunden?
Die Quellcode-Analyse zeigt eine Seite, die ein Täter im Hintergrund live steuert: Nach den Kartendaten lassen sich Bankzugang, SMS-Codes, Ausweisfotos und sogar eine Android-App nachfordern. Der Name des Gastes war bereits fest eingetragen – die Seite war personalisiert. Im Code finden sich russischsprachige Spuren; die verlinkte Domain wurde erst am 18. Oktober 2026 registriert.
Wo liegt die Gefahr?
Es bleibt nicht bei den Kartendaten. Über die Live-Steuerung können Bankzugangsdaten und Freigabecodes abgegriffen werden – und eine Überweisung auf die angebliche „Hotel-IBAN“ ist kaum rückholbar. Für Betroffene wirkt alles wie eine echte, fortlaufende Buchungsprüfung.
Die Hotelbuchung ist echt, die Zahlungsaufforderung per WhatsApp ist eine Falle. Eine Einsendung an Mimikama zeigt die Masche: Die Nachricht nennt laut Einsendung den richtigen Namen, das gebuchte Hotel und die korrekten Reisedaten. Das soll Vertrauen schaffen und zur Zahlung über einen fremden Link verleiten.
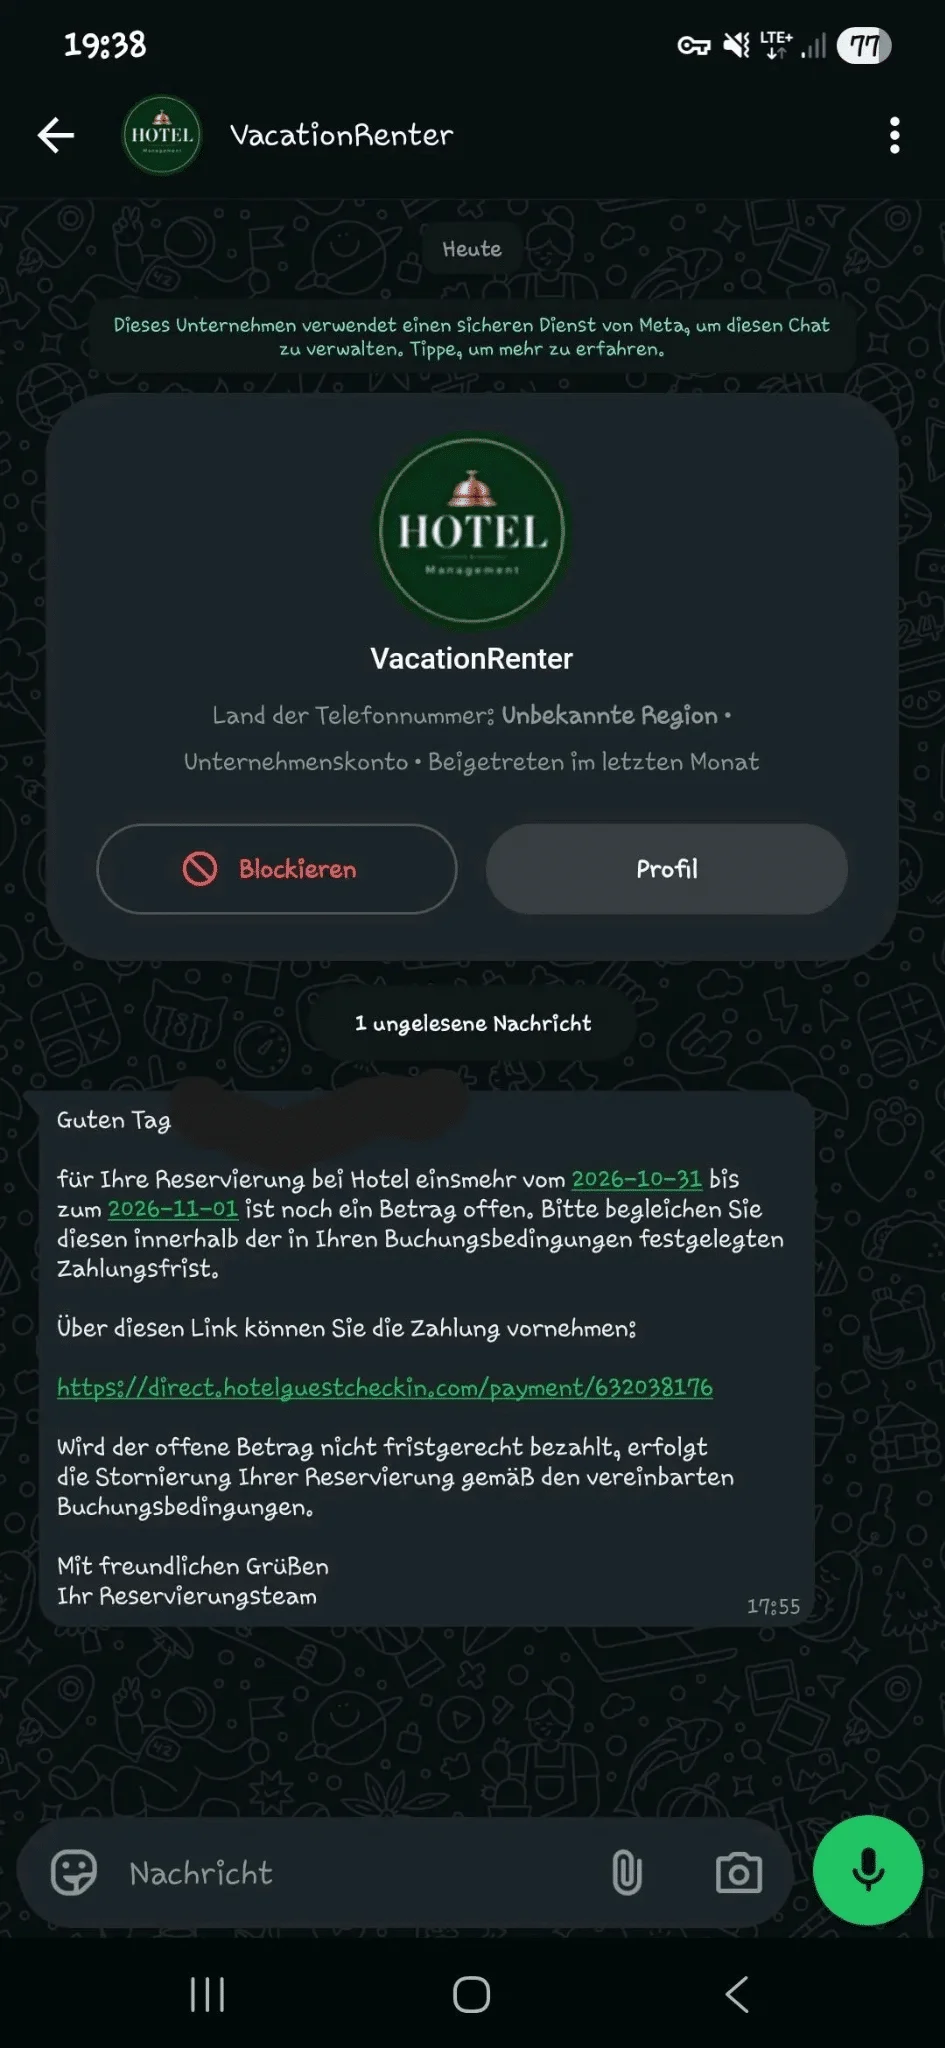
Die Empfängerin hatte direkt beim Hotel gebucht. In der Nachricht behauptet ein Absender namens „VacationRenter“, ein Betrag sei noch offen. Bei ausbleibender Zahlung werde die Reservierung storniert. Laut Einsendung hat die Empfängerin nichts angeklickt und den Absender bei WhatsApp als Spam gemeldet.
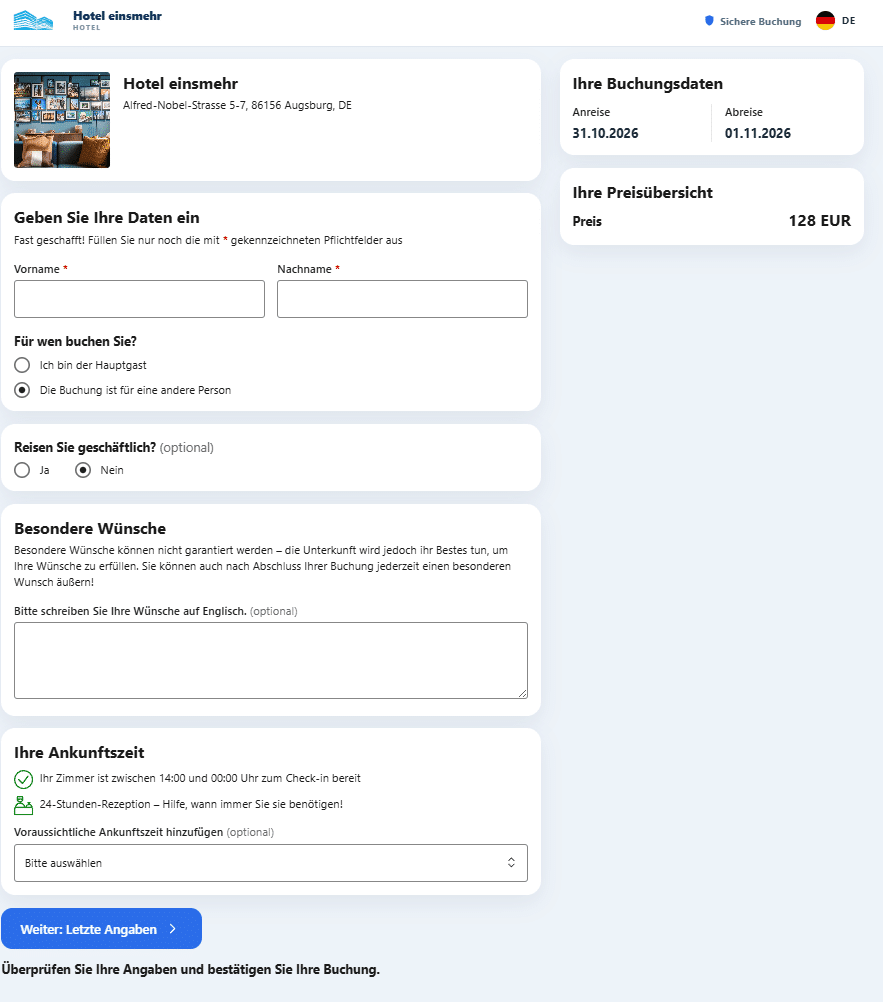
Hinter dem Link wartet eine falsche Zahlungsseite
Die mitgeschickten Screenshots zeigen eine nachgebaute Buchungsseite mit Hotelangaben und einem Preis von 128 Euro. Dort sollen persönliche Daten eingegeben und eine Zahlungsart ausgewählt werden. Auch Booking.com wird genannt; eine Verbindung zur Plattform ist damit nicht belegt. Der vorgeschaltete Knopf „Ich bin kein Roboter“ macht die Seite ebenfalls nicht vertrauenswürdig.
In der Seite angelegt ist zusätzlich ein Rabatt-Köder: Wer per Banküberweisung (SEPA) zahlt, soll rund zehn Prozent sparen und das Geld auf eine angebliche „Hotel-IBAN“ eines „bevollmächtigten Treuhänders“ überweisen. Eine solche Überweisung lässt sich – anders als eine Kartenzahlung – später kaum zurückholen. Das ist kein Zufall, sondern der Kern der Masche: Opfer sollen von der Karte weg zur Direktüberweisung gelenkt werden.
Nach den Kartendaten kann die nächste Forderung kommen
Die uns übermittelte Quellcode-Auswertung beschreibt eine Seite, die sich im Hintergrund steuern lässt. Ein Täter kann demnach auswählen, welches Formular als Nächstes erscheint. Nach den Kartendaten können etwa der Bankzugang und ein SMS-Code verlangt werden. Für Betroffene wirkt das wie eine fortlaufende Buchungsprüfung.
Die Auswertung nennt außerdem Aufforderungen für Ausweisfotos und zur Installation einer Android-App. Ausgewertet wurde der im Browser ausgelieferte Seiten-Code; den Server-Teil der Seite und die Android-App selbst konnte Mimikama nicht prüfen. Welche der angelegten Funktionen im konkreten Fall tatsächlich eingesetzt wurden, ist daher offen.
Zwei Ebenen Tarnung – und ein Tippfehler, der die Entwickler-Umgebung verrät
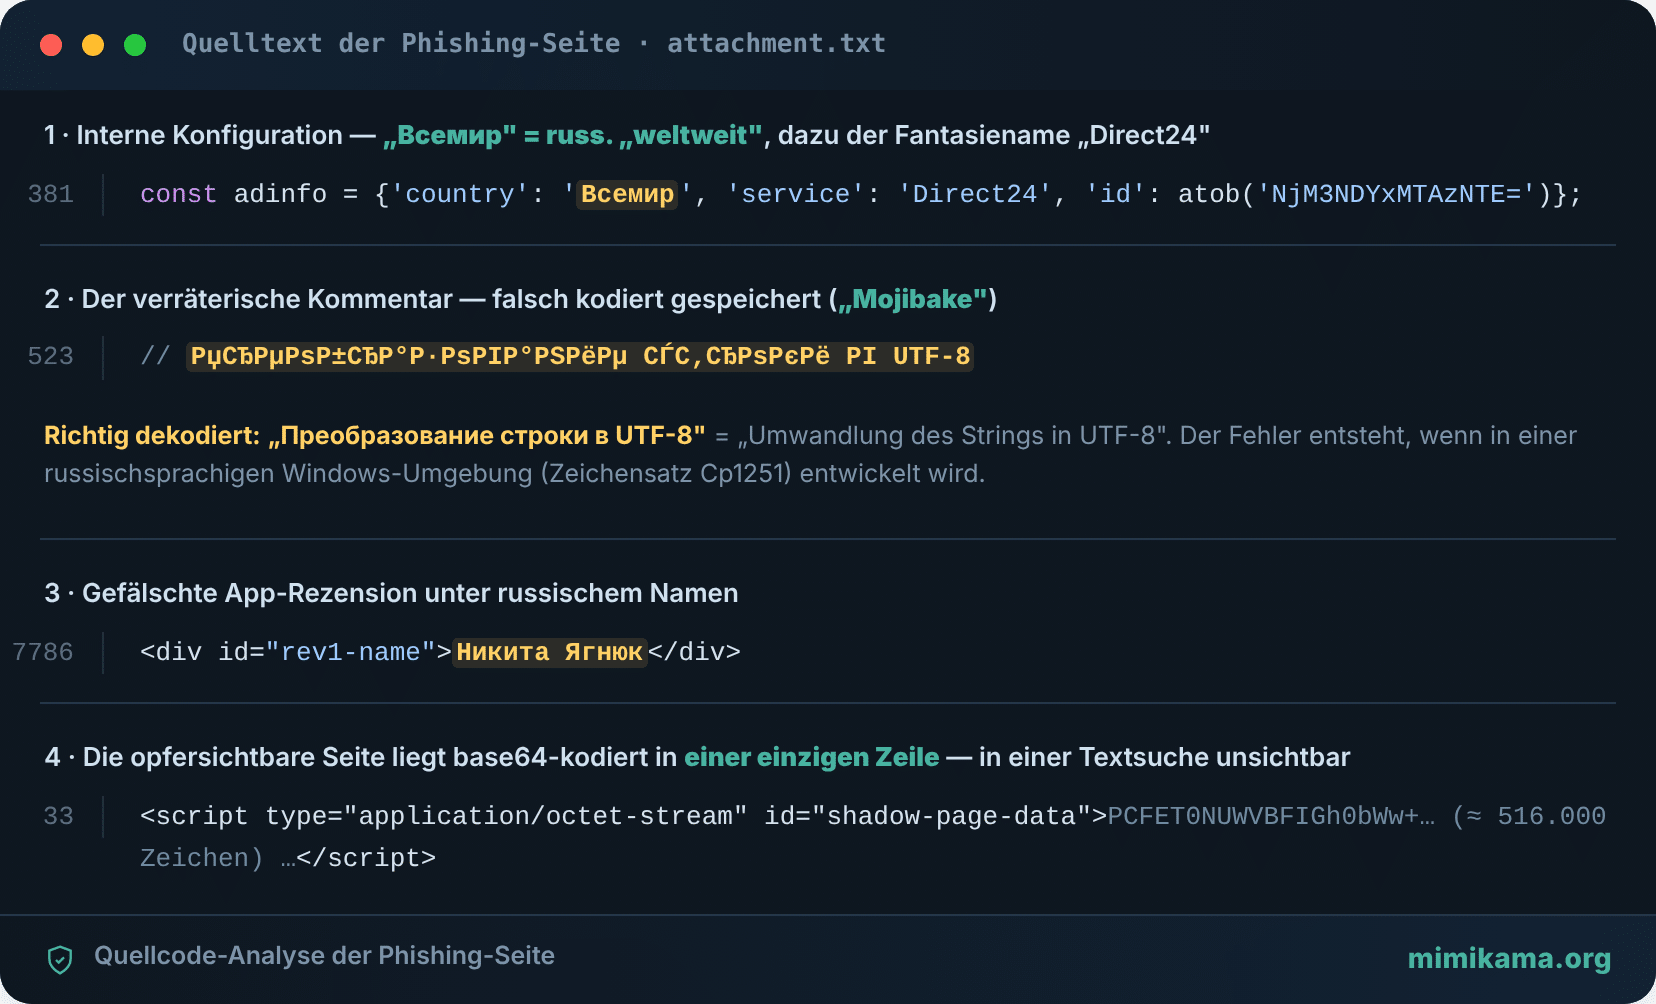
Die Seite ist bewusst in zwei Schichten gebaut. Die für Opfer sichtbare Buchungsseite steckt nicht im normalen Quelltext, sondern base64-kodiert in einer einzigen, rund 516.000 Zeichen langen Zeile. Base64 ist eine Umwandlung, die Text in eine unlesbare Zeichenkette verwandelt – wer den Quelltext nur per Textsuche durchsieht, findet die eigentliche Seite dort nicht. Nur der Code drumherum, der das Opfer durch die Formulare steuert, liegt im Klartext.
Genau dort finden sich durchgängig russischsprachige Spuren: Dutzende russische Code-Kommentare und eine interne Einstellung, die das Zielgebiet mit dem russischen Kurzwort „Всемир“ (= „weltweit“) angibt. Die Betrugsmarke trägt den Fantasienamen „Direct24“.
Am aussagekräftigsten ist ein einzelner Kommentar: Er steht im Code als verstümmelte Zeichenfolge – ein Effekt, der „Mojibake“ heißt und entsteht, wenn russischer Text falsch umgewandelt gespeichert wird. Richtig dekodiert lautet er „Преобразование строки в UTF-8“ („Umwandlung des Strings in UTF-8“). Dieser Fehler tritt typischerweise auf, wenn in einer russischsprachigen Windows-Umgebung mit dem älteren Zeichensatz Cp1251 entwickelt wird. Das deutet auf die Arbeitsumgebung des Entwicklers hin – nicht zwingend auf die Person, die diese Seite gegen das Hotel eingesetzt hat. Bei dieser Betrugsform sind Baukasten und Anwender häufig verschiedene Leute. Wo die Betreiber sitzen, lässt sich daraus nicht feststellen.
Der Sicherheitsanbieter ESET hat bereits 2024 ähnliche Hotel-Betrugsmaschen mit dem Telegram-Werkzeug Telekopye dokumentiert. Die hier untersuchte Seite kann sogar mehr als die damals beschriebenen Fälle – etwa die Live-Steuerung durch einen Täter und eine eigene App. Ob diese konkrete Seite zu Telekopye gehört, ist nicht belegt.
Die Domain wurde erst am 18. Oktober registriert
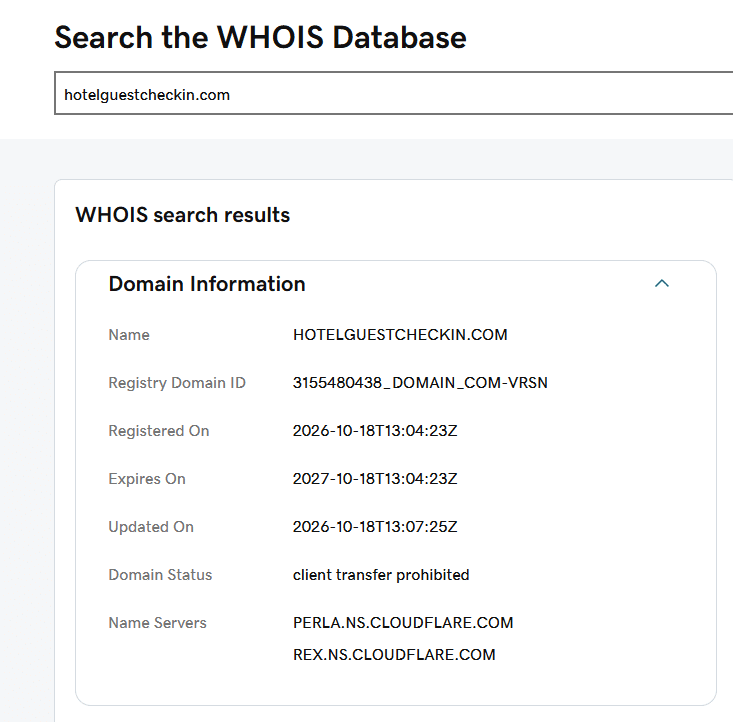
Der Zahlungslink führt auf hotelguestcheckin[.]com. Laut den übermittelten WHOIS-Abfragen wurde diese Domain am 18. Oktober 2026 registriert. Solche Abfragen zeigen, wann eine Internetadresse angemeldet wurde. Das junge Alter ist hier ein zusätzliches Warnsignal, allein aber noch kein Betrugsbeweis.
Woher kommen die echten Buchungsdaten?
Hotelverbände warnen seit September vor solchen Nachrichten. Mimikama hat bereits darüber berichtet. Der DEHOGA Berlin verweist auf Schwachstellen bei Reservierungsdiensten. Auch Direktbuchungen können über solche Anbieter verarbeitet werden.
Dass die Seite mit echten Daten gefüttert war, zeigt der Quellcode selbst: Vor- und Nachname des Gastes waren dort bereits fest eingetragen, bevor das Opfer irgendetwas eingeben konnte. Die Fake-Seite war also personalisiert – die Angaben müssen aus der echten Buchungskette stammen.
HotelNetSolutions bestätigt inzwischen, dass Unbefugte über eine Sicherheitslücke Buchungsdaten abrufen konnten. Laut Unternehmen wurde die Lücke am 19. September geschlossen. Hinweise auf einen Abfluss von Kreditkartendaten über diese Lücke habe man bislang nicht. Ob die Daten aus der aktuellen Einsendung von dort stammen, ist offen.
Prüfe die Forderung direkt beim Hotel
Öffne unerwartete Zahlungslinks nicht. Prüfe die Forderung telefonisch beim Hotel über die Nummer aus deiner ursprünglichen Buchungsbestätigung. Gib auf der verlinkten Seite keine Bankzugangsdaten oder Freigabecodes ein und installiere keine angebotene App. Hast du bereits Bank- oder Kartendaten eingegeben oder bezahlt, kontaktiere umgehend deine Bank beziehungsweise den Kartenanbieter.

Hinweis: Stand zum Veröffentlichungsdatum.
Verwendete Bilder, Screenshots und Medien dienen ausschließlich der sachlichen Auseinandersetzung im Sinne des Zitatrechts (§ 51 UrhG).
Teile dieses Beitrags können KI-gestützt erstellt und redaktionell geprüft worden sein.
(Mehr zur Arbeitsweise)
